BETA nonprofit public democratic european moderated

Łukasz Olejnik

2 posts
Profile compiled from news and social media. Claim profile

Łukasz Olejnik

Zaczęło się? Pacjent po wycieku z MyDr wysłał wezwanie do zapłaty. 30 tys. zł, po 10 tys. za każdą z trzech placówek, z których dostał zawiadomienie o naruszeniu. Daje MyDr 14 dni na uregulowanie. W podobnych sprawach polskie sądy zasądzają zwykle grosze. A tu poszkodowanych jest nawet 19 milionów. Reszta kraju jeszcze nie usiadła do rachunków. Jedno i drugie zapowiada się, nazwijmy to ostrożnie, interesująco. Według was chce za dużo, za mało? Czy w ogóle godzi się w takich okolicznościach pozywać firmę? Bo przecież z posiadania wrażliwych danych 19 mln ludzi nie wynika żadna odpowiedzialność. Prawda? 😉 #MyDr #wyciekdanych #prawo

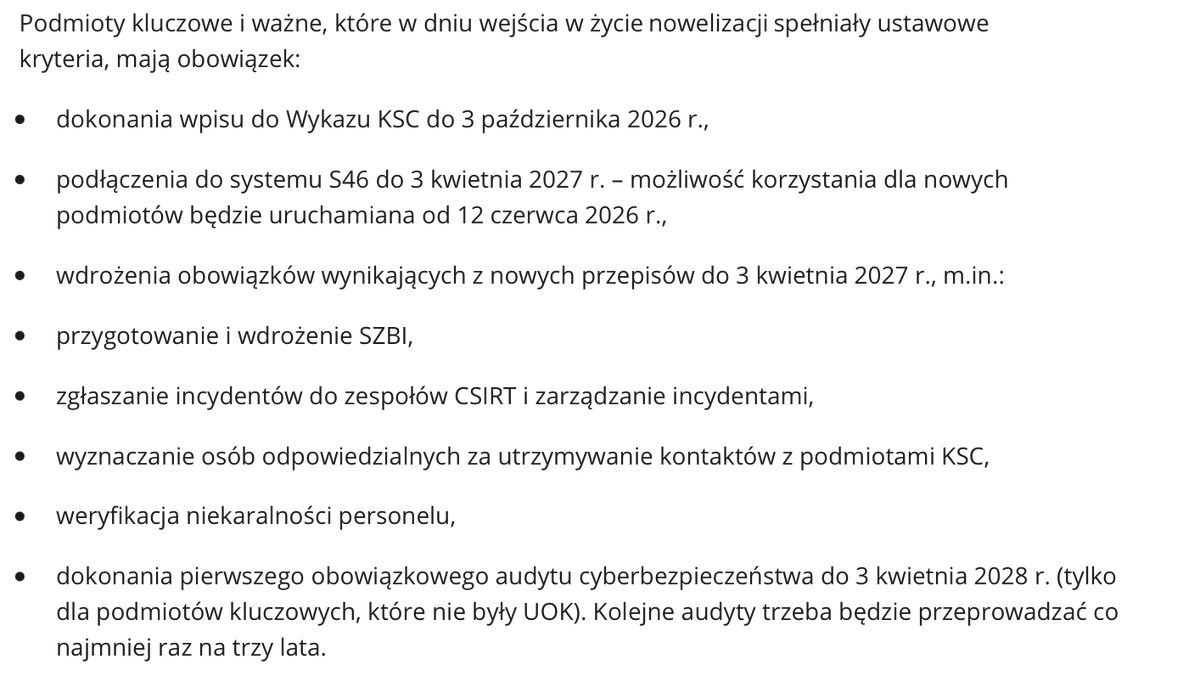
Skala wycieku jest katastrofalna. Jak to możliwe, że prywatny procesor zgromadził dane zdrowotne blisko 19 mln ludzi i stał się ogólnokrajowym punktem koncentracji ryzyka, a żaden z systemów nadzoru nie uruchomił wcześniej wymogów, audytu ani mechanizmu monitorowania koncentracji? #RODO nie tworzy centralnego rejestru koncentracji danych. Nie ma mechanizmu: „hej, jeden procesor właśnie przekroczył 5, 10 czy 15 mln kartotek zdrowotnych i traktujemy go od tej chwili jak systemowo istotny podmiot wymagający szczególnego nadzoru”. Oceny ryzyka i dokumentacja pozostają zasadniczo u poszczególnych administratorów i procesorów. Komunikat UODO może brzmieć dziś dość absurdalnie z perspektywy obywatela (prawnie jest poprawny). Urząd mówi tysiącom placówek korzystających z MyDr, że każda jako administrator ma przeanalizować ryzyko, zgłosić naruszenie i zawiadomić pacjentów. To ujawnia słabość zasad ochrony danych i cyberbezpieczeństwa państwa. Z punktu widzenia zarządzania kryzysowego sensowniejsze byłoby równoległe centralne ustalenie zakresu poszkodowanych i jeden komunikat odgórny. Tu ważna uwaga, "stary" NIS/KSC miał poważny brak dotyczącą łańcucha dostaw. W sektorze zdrowia dostarczanie oprogramowania czy usług tysiącom placówek nie oznaczało, że firma stawała się operatorem usługi kluczowej sektora zdrowia. NIS2 miał zaradzić temu problemowi, ale w Polsce nie wdrożono go na czas. Jest BARDZO DUŻE OPÓŹNIENIE. Nowy Krajowy System Cyberbezpieczeństwa (ustawa) jest w okresie wdrożeniowym. Podmioty mają czas na wpis do wykazu do 3 października 2026 r., na wdrożenie obowiązków do 3 kwietnia 2027 r., a pierwsze obowiązkowe audyty podmiotów kluczowych mogą przypadać dopiero na 3 kwietnia 2028 r. #OchronaDanych #Cyberbezpieczeństwo #Nadzór