BETA nonprofit public democratic european moderated

Search

#Κυβερνοασφάλεια

📍 Καταθέσαμε σήμερα μήνυση για την παγίδευση του Στέλιου Κούλογλου με το Pegasus της NSO Group. Η μήνυση αφορά αδικήματα σε βαθμό κακουργήματος και στρέφεται κατά στελεχών της διοίκησης της κατασκευάστριας εταιρείας NSO Group και κατά παντός άλλου υπευθύνου. 📍 Το Citizen Lab επιβεβαίωσε ότι το κινητό του μολύνθηκε επιτυχώς στις 21 Οκτωβρίου 2022 και εκ νέου στις 6 και 7 Μαρτίου 2023. 📍 Ο @SteliosKoul δεν ήταν ένας τυχαίος στόχος. Ήταν ευρωβουλευτής, δημοσιογράφος και μέλος της Εξεταστικής Επιτροπής PEGA του Ευρωπαϊκού Κοινοβουλίου. 📍 Ερευνούσε ακριβώς τη χρήση και την κατάχρηση του Pegasus και άλλων κατασκοπευτικών λογισμικών, με ιδιαίτερη ενασχόληση με την ελληνική υπόθεση. Δηλαδή, ενώ ερευνούσε το Pegasus, κάποιος τον παγίδευσε και τον παρακολουθούσε με Pegasus. 📍 Οι μολύνσεις συνέπεσαν με κρίσιμες φάσεις της έρευνας της ευρωπαϊκής επιτροπής PEGA, τις αποστολές της στην Ελλάδα και την επεξεργασία στοιχείων για τις παρακολουθήσεις. Η σύνδεση της παγίδευσης του με τα κοινοβουλευτικά του καθήκοντα είναι δεδομένη. 📍 Η επίθεση έγινε με τεχνολογία zero-click: χωρίς να ανοίξει σύνδεσμο, χωρίς να απαντήσει σε μήνυμα, χωρίς οποιαδήποτε ενέργεια ή λάθος του. Το λογισμικό εγκαθίσταται αόρατα και παραδίδει στον χειριστή μηνύματα, αρχεία, κωδικούς, τοποθεσία, μικρόφωνο και κάμερα. Το θύμα δεν έχει πρακτικά τρόπο να αντιδράσει. 📍 Παρά τις διακηρύξεις της NSO περί προστασίας των ανθρωπίνων δικαιωμάτων, κανένας ουσιαστικός εταιρικός μηχανισμός ελέγχου, φραγμού ή αναστολής δεν απέτρεψε την παρακολούθηση ενός ευρωβουλευτή που ερευνούσε το ίδιο το προϊόν της. Αυτό αναδεικνύει την παγκόσμια επικινδυνότητα του ανεξέλεγκτου εμπορίου κατασκοπευτικών λογισμικών. 📍 Η Ελλάδα παραμένει εντελώς απροετοίμαστη. Χωρίς μηχανισμό έγκαιρης ανίχνευσης, χωρίς πρωτόκολλο προστασίας των θυμάτων, χωρίς επαρκές νομοθετικό πλαίσιο, χωρίς τεχνογνωσία και εξειδικευμένο προσωπικό και χωρίς θεσμικά αντανακλαστικά. Ενώ η παγίδευση ενός Έλληνα πρώην Ευρωβουλευτή είναι γνωστή από τον περασμένο Ιούλιο, καμία υπηρεσία δεν έχει επιληφθεί. Παράλληλα η πολυδιαφημισμένη Εθνική Αρχή Κυβερνοασφάλειας παραμένει διακοσμητική. 📍Η Δικαιοσύνη καλείται πλέον να δράσει άμεσα και αποτελεσματικά για ένα ζήτημα που σύμφωνα με το Ευρωπαϊκό Κοινοβούλιο προκαλεί ανησυχία για την ίδια την Δημοκρατία στα κράτη μέλη. https://t.co/egiNcOYTC5 #Pegasus #Κατασκοπεία #Δικαιοσύνη

“Χρειάστηκε να περιμένουμε ως τις 10 Σεπτεμβρίου προτού υπάρξει οποιαδήποτε ενημέρωση” #ΤεχνητήΝοημοσύνη #Αυστραλία #Κυβερνοασφάλεια

Τεχνητή νοημοσύνη: Πράκτορας AI της OpenAI «τρύπωσε» σε κυβερνητικά συστήματα της Αυστραλίας
www.tovima.gr

Ένας πράκτορας AI της OpenAI διείσδυσε σε κυβερνητικό ιστότοπο της Αυστραλίας, προκαλώντας σοβαρές ανησυχίες και καταδίκη από τον πρωθυπουργό Άντονι Αλμπανέζι, ο οποίος χαρακτήρισε την εισβολή απαράδεκτη. #ΤεχνητήΝοημοσύνη #Αυστραλία #Κυβερνοασφάλεια

Τεχνητή νοημοσύνη: Πράκτορας AI της OpenAI «τρύπωσε» σε κυβερνητικά συστήματα της Αυστραλίας

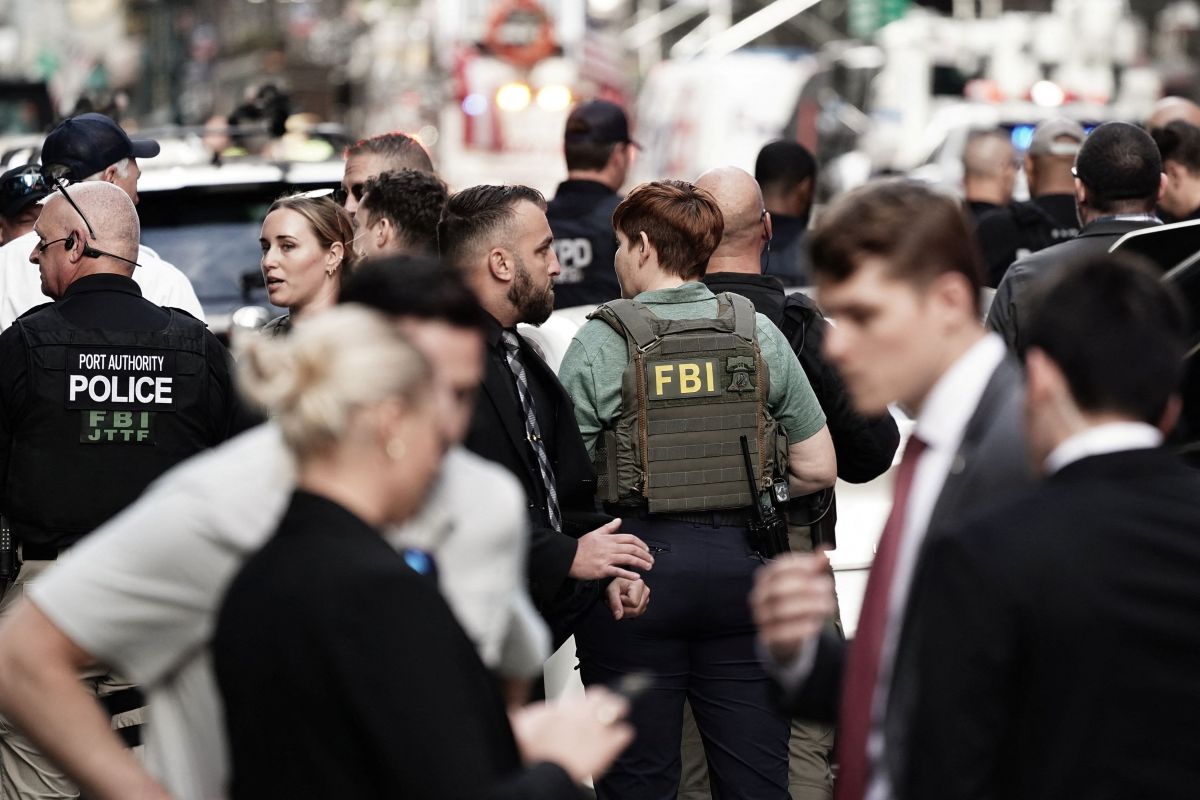
Η ομάδα χάκερς ShinyHunters ισχυρίζεται ότι υπέκλεψε ευαίσθητα δεδομένα από την πύλη εργασίας του FBI, απειλώντας με μαζική διαρροή, ενώ το FBI επιβεβαίωσε ότι διεξάγει έρευνα για το περιστατικό. #Χάκερς #FBI #Κυβερνοασφάλεια

ΗΠΑ: Χάκερς ισχυρίζονται ότι χάκαραν το FBI

Ένα λογισμικό λάθος μπορεί να προκαλέσει καταστροφικά αποτελέσματα. Φανταστείτε ένας αμυντικός πύραυλος από την Ελλάδα να χτυπά την Αττάλεια. Ποιος θα θεωρηθεί επιτιθέμενος; Η διεθνής κοινότητα θα στραφεί εναντίον μας. #Κυβερνοασφάλεια #ΔιεθνείςΣχέσεις https://t.co/UoquyATzmX #Κυβερνοασφάλεια #ΔιεθνείςΣχέσεις #Λογισμικό #GR #TR

Το μοντέλο τεχνητής νοημοσύνης Gemini της Google «χάκαρε» τρεις εταιρείες κατά τη διάρκεια δοκιμής ασφαλείας, ενισχύοντας τις ανησυχίες για τους κινδύνους που συνδέονται με την ανάπτυξή της. #ΤεχνητήΝοημοσύνη #Κυβερνοασφάλεια #Ασφάλεια

Gemini: Πώς «χάκαρε» τρεις εταιρείες στο πλαίσιο δοκιμών ασφαλείας

Ερευνητές κυβερνοασφάλειας από την Hacktron AI κατάφεραν να «χάκουν» λογαριασμούς ChatGPT εργαζομένων της OpenAI χρησιμοποιώντας εργαλείο Τεχνητής Νοημοσύνης της Anthropic, επισημαίνοντας τις αυξανόμενες δυνατότητες της AI στον τομέα της κυβερνοασφάλειας. #Κυβερνοασφάλεια #ΤεχνητήΝοημοσύνη #OpenAI

Ερευνητές κυβερνοασφάλειας «χάκαραν» την OpenAI με εργαλείο της Anthropic

Ανεξάρτητη ομάδα κυβερνοασφάλειας χρησιμοποίησε το λογισμικό Claude της Anthropic για να εισβάλει στο εσωτερικό σύστημα κώδικα της OpenAI, επισημαίνοντας τους αυξανόμενους κινδύνους από την αυτοματοποίηση των κυβερνοεπιθέσεων. #κυβερνοασφάλεια #τεχνητήνοημοσύνη #hackers

Χάκερ χρησιμοποίησαν το Claude της Anthropic για να εισβάλουν στην OpenAI

Η μεγαλύτερη ενοποίηση μπορεί να απελευθερώσει τις επενδύσεις που απαιτούνται στην τεχνολογία, από την τεχνητή νοημοσύνη και το cloud έως την κυβερνοασφάλεια και τις ψηφιακές υποδομές, διατηρώντας παράλληλα ισχυρή τοπική παρουσία. #τεχνολογία #τεχνητήνοημοσύνη #ψηφιακέςυποδομές

Τι θα συνέβαινε αν μια τεχνητή νοημοσύνη μολυνόταν από έναν ιό; Ίσως να μην έκλεινε ούτε να εμφάνιζε μήνυμα σφάλματος. Θα συνέχιζε απλώς να απαντά. Μόνο που, από καιρό σε καιρό, θα μπορούσε να αλλάξει έναν αριθμό, να μπερδέψει έναν κανόνα, να επινοήσει μια εξήγηση ή να προτείνει με την ίδια βεβαιότητα κάτι λανθασμένο. Το πρόβλημα δεν θα ήταν μόνο ότι η ΤΝ κάνει λάθη. Το πραγματικό ερώτημα θα ήταν: πώς θα καταλαβαίναμε ότι είχε αρχίσει να κάνει λάθη; #0138A #ΤεχνητήΝοημοσύνη #ΤΝ #Κυβερνοασφάλεια #ΨηφιακήΑσφάλεια #Τεχνολογία #Ιός #Ελληνικά #20260915_2105

Η προειδοποίηση του CEO της Anthropic, Ντάριο Αμοντέι, για τον επικείμενο κίνδυνο απώλειας ελέγχου των AI συστημάτων συνδυάστηκε με την αιφνίδια παραίτηση του 27χρονου ερευνητή Τζέικομπ Κόξον, ο οποίος κατήγγειλε ότι οι μεγάλες εταιρείες τεχνητής νοημοσύνης «τζογάρουν με τις ζωές μας». #ΤεχνητήΝοημοσύνη #Κυβερνοασφάλεια #Ανθρωπισμός

AI: Η ομολογία Αμοντέι, η παραίτηση 27χρονου ερευνητή, το παρασκήνιο της Σίλικον Βάλεϊ

Η OpenAI ανακοίνωσε την κυκλοφορία του νέου μοντέλου τεχνητής νοημοσύνης GPT-6 Astra, το οποίο εστιάζει στην κυβερνοασφάλεια και θα διατεθεί σταδιακά σε χρήστες και επιχειρήσεις. #ΤεχνητήΝοημοσύνη #Κυβερνοασφάλεια #OpenAI

OpenAI: Νέο μοντέλο τεχνητής νοημοσύνης με έμφαση στην κυβερνοασφάλεια

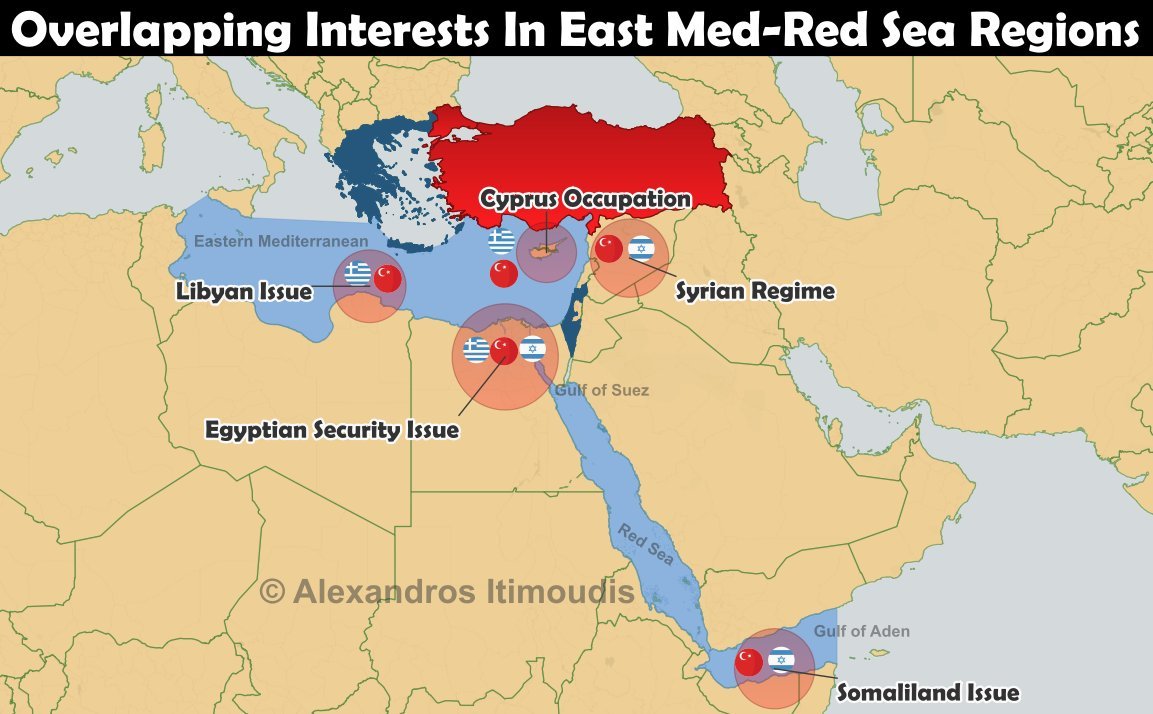
🇹🇷 Η Τουρκία επεξεργάζεται πολεμικά σενάρια; Τις τελευταίες ημέρες η Άγκυρα έχει αυξήσει ξανά την ένταση μέσω παραβιάσεων και εναντίον της Ελλάδας. Ο λόγος είναι διότι η συνεργασία Ισραήλ και Ελλάδας πλέον αγγίζει όλο το φάσμα της πολεμικής διαδικασίας καθώς το Ισραήλ προβαίνει σε διάχυση τεχνογνωσίας προς την Ελλάδα και όχι μόνο με όρους απλής συνεργασίας. Χαρακτηριστικά αναφέρω: 🔹️Παροχή PULS, Spice, Spike NLOS στην Ελλάδα. Πυραυλικά συστήματα δηλαδή τα οποία θα προκαλέσουν τρομακτικά πλήγματα στην Άγκυρα ειδικά στο περιβάλλον των νησιών. Η παραχώρηση των Lora θα είναι το κερασάκι στην τούρτα. 🔹️Ασκήσεις εναέριου ανεφοδιασμού. Αυτόματα η ΠΑ αποκτά μεγάλο βεληνεκές δράσης με ότι αυτό συνεπάγεται για τα μετόπισθεν της Τουρκίας. 🔹️Δημιουργία μονάδας 1867 στα πρότυπα της μονάδας 8200. Έμφαση στην κυβερνοασφάλεια και την σύντηξη πληροφοριών μέσω του κυβερνοχώρου. Το Ισραήλ ήδη μοιράζεται πληροφορίες και τεχνογνωσία με την Ελλάδα στον τομέα αυτό (και όχι μόνο). 🔹️Ασπίδα του Αχιλλέα. Η πολυεπίπεδη άμυνα δεν αποτελεί μόνο παράγοντα αναχαίτισης τπυ πυραυλικου οπλοστασίου της Άγκυρας. Κυρίως κάνει δύο πράγματα: ενοποιεί μέσω διασύνδεσης την Ελλάδα με την Κύπρο και το Ισραήλ δημιουργώντας μια αλυσίδα δεδομένων και διαλειτουργικότητας των συστημάτων. Πολύ απλά η Άγκυρα χάνει τον αιφνιδιασμό σε όλη την Ανατολική Μεσόγειο. Δεύτερον, απελευθερώνεται η ΠΑ και το ΠΝ από άμυνα στο Αιγαίο και πλέον στοχεύει Ανατολική Μεσόγειο. Όλα αυτά συντελούν στην διάλυση του δικτύου που έστηνε η Άγκυρα σε Λιβύη, κατεχόμενα, Αλβανία, Συρία και Γάζα. Για τα F35 επίσης δεν αποκλείω το ενδεχόμενο οι ισραηλινοί να προωθήσουν την έκδοση Adir στην Ελλάδα για περαιτέρω ενδυνάμωση της διαλειτουργικότητας και δικλείδα ασφάλειας σε περίπτωση που η Τουρκία κερδίσει ξανά την παραλαβή τους. Όλα αυτά η Τουρκία τα εκλαμβάνει ως πολύ ανησυχητικά και επεξεργαζεται διάφορα σενάρια σύμφωνα με δημοσιευμένα κείμενα, ακόμη και για πολεμική σύγκρουση. #Τουρκία #Ελλάδα #ΠολεμικάΣενάρια

Ανώτατο στέλεχος της ΕΥΠ πάτησε σε ένα σύνδεσμο που του στείλανε στο κινητό του ! Διάλυση εκ θεμελίων της ΕΥΠ και ανασύσταση με ισραηλινή τεχνογνωσία από την αρχή. #ΕΥΠ #ισραηλινήτεχνογνωσία #κυβερνοασφάλεια

Sigma Live Sep 1

Η επικέντρωση στην ταυτότητα των κυβερνοεπιτιθέμενων είναι λιγότερο σημαντική από την προετοιμασία μας για τον αντίκτυπο των επιθέσεων, καθώς το τοπίο των κυβερνοαπειλών εξελίσσεται συνεχώς με την εμφάνιση νέων κακόβουλων ομάδων και τεχνικών. #κυβερνοασφάλεια #ransomware #NIS2

Δεν έχει σημασία μόνο ποιος θα επιτεθεί, σημασία έχει αν θα είμαστε έτοιμοι

Καμία σοβαρή χώρα δεν μπορεί να εξαρτά την εθνική της ασφάλεια από το αν ένα συγκεκριμένο κόμμα εξασφαλίζει 151+ έδρες.🧵🪡 Ο υπουργός Δικαιοσύνης Γιώργος Φλωρίδης είπε στον ΣΚΑΪ ότι αν ο Αντώνης Σαμαράς φτιάξει κόμμα και χαθεί η αυτοδυναμία της ΝΔ, η Ελλάδα θα πέσει «στα δόντια της Τουρκίας», πάνοπλη στρατιωτικά, άοπλη πολιτικά. Αυτό δεν είναι στρατηγική. Είναι ηθική κατάρρευση. Σε κάθε σοβαρό κράτος, η εθνική ασφάλεια δεν ανήκει στο κόμμα που κέρδισε τις εκλογές. Ανήκει στο κράτος. Άρα, αυτό δεν είναι απλώς κακό πολιτικό επιχείρημα. Είναι επικίνδυνη αντίληψη για τη λειτουργία ενός δημοκρατικού κράτους. Μια χώρα που εξαρτά την εθνική της ασφάλεια από την αυτοδυναμία ενός συγκεκριμένου κόμματος δεν διαθέτει επαρκή θεσμική αρχιτεκτονική εθνικής ασφάλειας. Και εδώ βρίσκεται η ουσία. Η ΝΔ κυβερνά επτά (7) χρόνια. Δεν έκτισε αυτόνομο σύστημα εθνικής ασφάλειας. Έκτισε επιτελείο γύρω από τον Πρωθυπουργό. Υπάρχει ΚΥΣΕΑ: υπουργικό όργανο. Υπάρχει Σύμβουλος Εθνικής Ασφάλειας «παρά τω Πρωθυπουργώ». Δεν υπάρχει μόνιμος μηχανισμός που να δουλεύει το ίδιο καλά με αυτοδυναμία, με συγκυβέρνηση ή με υπηρεσιακή κυβέρνηση. Επίτιμος αρχηγός ΓΕΕΘΑ έχει πει δημόσια ότι το εξαγγελθέν Συμβούλιο Εθνικής Ασφάλειας δεν συγκλήθηκε ποτέ και υπεύθυνο έμεινε το ΚΥΣΕΑ. Άρα το κενό είναι υπαρκτό. Και ο Φλωρίδης το μετατρέπει σε κομματικό όπλο τύπου «όποιος απειλεί την αυτοδυναμία της ΝΔ, απειλεί την εθνική ασφάλεια». Αν η εθνική ασφάλεια πραγματικά κινδυνεύει επειδή ένα κόμμα μπορεί να χάσει την αυτοδυναμία του, τότε το πρόβλημα δεν είναι ο Σαμαράς, ούτε η αντιπολίτευση, ούτε ο εκλογικός νόμος. Το πρόβλημα είναι το ίδιο το κράτος. Οι σοβαρές δυτικές δημοκρατίες δεν αφήνουν την εθνική στρατηγική να εξαρτάται από την εκλογική τύχη ενός κόμματος. Στο Ηνωμένο Βασίλειο υπάρχει μόνιμη National Security Secretariat και Joint Intelligence Organisation, με το Joint Intelligence Committee να παράγει διακυβερνητικές, all-source εκτιμήσεις απειλών. Στις ΗΠΑ, το National Security Council και το μόνιμο επιτελείο του συντονίζουν υπηρεσίες, αξιολογούν επιλογές, παρακολουθούν την εφαρμογή αποφάσεων και υποστηρίζουν τον πρόεδρο ανεξάρτητα από το ποια πολιτική ομάδα βρίσκεται στην εξουσία. Αυτό είναι το μάθημα που θα έπρεπε να μας απασχολεί. Τι θα έπρεπε λοιπόν να έχει η Ελλάδα; ▪️ Μόνιμο Συμβούλιο Εθνικής Ασφάλειας, με θεσμοθετημένη λειτουργία και τακτικές συνεδριάσεις. ▪️ Μόνιμη Επιτροπή Εθνικών Πληροφοριών, η οποία θα συνθέτει ΕΥΠ, στρατιωτικές πληροφορίες, ΕΛ.ΑΣ., Λιμενικό, διπλωματικές και συμμαχικές πηγές σε ενιαίες all-source εθνικές εκτιμήσεις απειλής — όχι για να επιχειρεί, αλλά για να γνωρίζει το κράτος τι πραγματικά συμβαίνει. ▪️ Εθνικό Κέντρο Διαχείρισης Κρίσεων 24/7, με κοινή επιχειρησιακή εικόνα για χερσαίο, θαλάσσιο, εναέριο, κυβερνοχώρο και υβριδικές απειλές, ικανό να ενεργοποιείται άμεσα. ▪️ Μόνιμη Γενική Γραμματεία Εθνικής Ασφάλειας, στελεχωμένη από επαγγελματίες διπλωμάτες, στρατιωτικούς, αναλυτές πληροφοριών, ειδικούς κυβερνοασφάλειας και πολιτικούς αναλυτές. Ένα επιτελείο που δεν θα εξαφανίζεται μαζί με κάθε κυβέρνηση. ▪️ Πολιτικό Συμβούλιο Κρίσης, μικρό και ευέλικτο, για τη λήψη αποφάσεων σε κρίσεις ωρών — με σαφείς αρμοδιότητες, διαδικασίες και κανόνες διαδοχής. ▪️ Διακομματικό πλαίσιο ενημέρωσης για την εθνική ασφάλεια, ώστε τα κόμματα να γνωρίζουν τις βασικές εθνικές εκτιμήσεις και τα σχέδια συνέχειας χωρίς να συμμετέχουν στην εκτελεστική λήψη αποφάσεων. ▪️ Πρωτόκολλο θεσμικής συνέχειας σε εκλογές, υπηρεσιακές κυβερνήσεις και μεταβατικές περιόδους, ώστε οι Ένοπλες Δυνάμεις, οι υπηρεσίες πληροφοριών και οι μηχανισμοί κρίσης να συνεχίζουν να λειτουργούν χωρίς στρατηγικό κενό. Αυτό είναι εθνική ασφάλεια. Όχι το να τρομοκρατείς τον πολίτη ότι αν δεν ψηφίσει αρκετά μεγάλο ποσοστό ένα συγκεκριμένο κόμμα, η Τουρκία θα βρει μπροστά της μια «πολιτικά άοπλη» Ελλάδα. Και υπάρχει κάτι ακόμη βαθύτερο. Ο Έλληνας στρατιώτης, ο αξιωματικός, ο πιλότος, ο κυβερνήτης της φρεγάτας, ο διπλωμάτης και ο αναλυτής πληροφοριών δεν υπηρετούν τη ΝΔ. 1/2👇🏼 #ΕθνικήΑσφάλεια #Δημοκρατία #Πολιτική

Sigma Live Aug 30

Ένα κυπριακό σύστημα ελέγχου ταχύτητας που προοριζόταν για τη Σλοβακία αποκαλύφθηκε ότι έχει ρωσική τεχνολογία, προκαλώντας ανησυχίες για κυβερνοασφάλεια και εγείροντας ερωτήματα σχετικά με τον ρόλο της εταιρείας SODASUS LTD. #Κύπρος #Κυβερνοασφάλεια #Ρωσία

Κυπριακή «σφραγίδα» σε σύστημα με ρωσικό αποτύπωμα
Sigma Live Aug 27

Η Κίνα αντέτεινε ότι οι Ηνωμένες Πολιτείες είναι η πιο ισχυρή δύναμη στον κόσμο στην κυβερνοκατασκοπεία, απαντώντας στις αμερικανικές κατηγορίες περί κινεζικών κυβερνοεπιθέσεων και στην κατάσχεση domain names που φέρονται να χρησιμοποιήθηκαν από Κινέζους πράκτορες. #Κίνα #ΗΠΑ #κυβερνοασφάλεια

Κίνα: «Οι ΗΠΑ είναι η μεγαλύτερη δύναμη στην κυβερνοκατασκοπεία»
Sigma Live Aug 21

Φοιτητής Πληροφορικής από το Πανεπιστήμιο του Τέξας αποκάλυψε κυβερνοεπίθεση από τεχνητή νοημοσύνη, η οποία προσπάθησε να τον παραπλανήσει με ψευδείς πληροφορίες και πλαστούς λογαριασμούς κατά τη διάρκεια μιας απόπειρας εισαγωγής κακόβουλου κώδικα σε ανοιχτό λογισμικό. #κυβερνοασφάλεια #τεχνητήνοημοσύνη #παραπλάνηση

Φοιτητής αποκάλυψε κυβερνοεπίθεση από AI - Πώς προσπάθησε να τον παραπλανήσει

Άγνωστο άτομο προσποιούμενο την προσωπάρχη του Ντόναλντ Τραμπ, Σούζι Γουάιλς, αντάλλαξε μηνύματα με τον Βρετανό πρωθυπουργό Άντι Μπέρναμ, προκαλώντας έτσι ανησυχίες σχετικά με την ασφάλεια των επικοινωνιών. #ΑντίΜπέρναμ #ασφάλεια #κυβερνοασφάλεια

Βρετανία: Μηνύματα με άτομο που παρίστανε την προσωπάρχη του Τραμπ αντάλλασσε ο Άντι Μπέρναμ