The Spanish police arrested a 16-year-old, who is said to be the "leader" of the hacker group KillSec, as part of a European operation against dozens of cyberattacks. (translated)
Ισπανία: Συνελήφθη 16χρονος ως «αρχηγός» της ομάδας χάκερ KillSec
The Spanish police arrested a 16-year-old, who is said to be the "leader" of the hacker group KillSec, as part of a European operation against dozens of cyberattacks. (translated)
Η ομάδα χάκερς ShinyHunters ισχυρίζεται ότι υπέκλεψε ευαίσθητα δεδομένα από την πύλη εργασίας του FBI, απειλώντας με μαζική διαρροή, ενώ το FBI επιβεβαίωσε ότι διεξάγει έρευνα για το περιστατικό. #Χάκερς #FBI #Κυβερνοασφάλεια
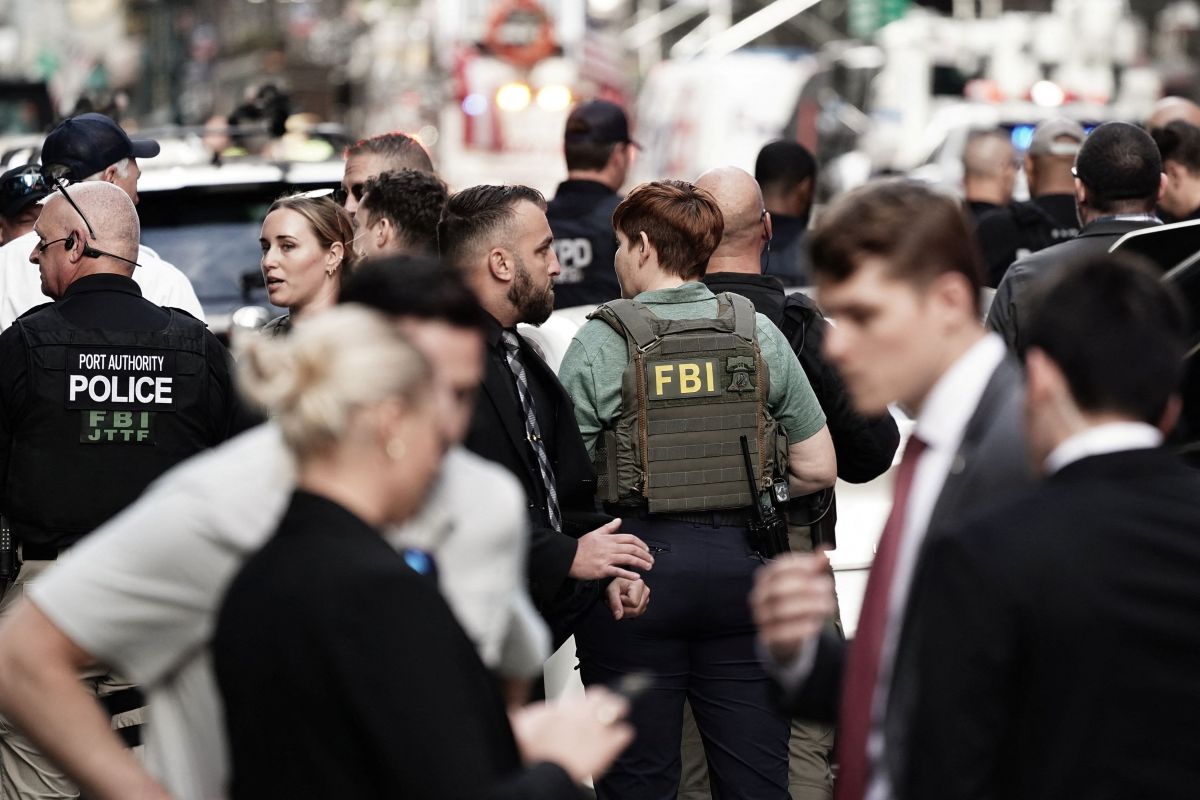

Μια ομάδα χάκερ με την ονομασία ShinyHunters ισχυρίζεται ότι έχει διαρρήξει τα συστήματα του FBI και έχει κλέψει δεδομένα χιλιάδων εργαζομένων του οργανισμού. #ΔιεθνείςΕιδήσεις #Χάκερς #FBI

«Έσπειραν» το Predator και τώρα «θερίζουν» χάκερ! Kατέστησαν τη χώρα ανοχύρωτη στο έλεος κάθε χάκερ και υποκλοπέα οι ανίκανοι της κυβέρνησης και είναι λογικό, αφού "έσπειραν" οι ίδιοι το Predator, τώρα "θερίζουν" τις θύελλες τους. Δυστυχώς είναι επικίνδυνοι για τη χώρα. https://t.co/blZKvAEdfD #Πρέντορ #Χάκερ #Κυβέρνηση #GR
Χάκερ που αυτοαναγνωρίζονται ως iamnotavillain ζητούν λύτρα 3 εκατομμυρίων δολαρίων σε κρυπτονόμισμα Monero απειλώντας με διαρροή ευαίσθητων δεδομένων 680 πελατών της Revolut, ενώ η εταιρεία διαψεύδει ότι έχει δεχθεί απαιτήσεις. #Revolut #κρυπτονόμισμα #κυβερνοεπιθέσεις
Μια ομάδα χάκερ που αυτοαποκαλείται «iamnotavillain» απαιτεί 3 εκατομμύρια δολάρια από τη Revolut, απειλώντας να δημοσιοποιήσει ευαίσθητα προσωπικά δεδομένα πελατών, συμπεριλαμβανομένων συγκεκριμένων στοιχείων από λογαριασμούς που περιλαμβάνουν και την Κύπρο. #Revolut #cyberασφάλεια #λύτρα
Ρώσος χάκερ, ο οποίος συνελήφθη στην Κύπρο, εκδόθηκε στις ΗΠΑ όπου αντιμετωπίζει σοβαρές κατηγορίες για κυβερνοεπιθέσεις που επηρέασαν περίπου 80.000 χρήστες μέσω κακόβουλων αρχείων Excel. #Κύπρος #ΡώσοςΧάκερ #ΚακόβουλοΛογισμικό
Μελετάω τα έγγραφα της δικογραφίας για την μεγαλύτερη παραβίαση του απορρήτου που έγινε ποτέ στην Ελλάδα, COSMOTE-2020. Είναι πραγματικά τρομακτικά αυτά που διαπιστώνω. Διαβάστε μερικά: 1. Από το 2020 έως σήμερα ουδέποτε κλήθηκε η ΑΔΑΕ να συνεισφέρει οτιδήποτε!!! Κλήθηκε μόνο η ΑΠΔΠΧ και Α) δεν έστειλε μάρτυρα, Β) έστειλε μόνο την απόφασή της (χωρίς κανένα συνοδευτικό έγγραφο, πχ εκθέσεις κλπ). 2. Η COSMOTE κλήθηκε επανειλημμένα από την Εισαγγελία, από το 2020-2025, να δώσει τις αναφορές που έδωσε σε ΑΔΑΕ-ΑΠΔΠΧ και αρνήθηκε (δια της σιωπής). Και δεν τρέχει τίποτα για την Εισαγγελία!!!! 3. Μέσα στην δικογραφία είναι η επίμαχη απόφαση της ΑΔΑΕ 225/2022 σε «μη απόρρητη έκδοση», δηλαδή στην έκδοση που λείπουν όλα τα κρίσιμα στοιχεία. Λείπουν τα 6 μέτρα ασφαλείας που ΔΕΝ ΕΛΑΒΕ η Cosmote και λείπει το όνομα του Ν.Φ.. Και δεν τρέχει τίποτα για την Εισαγγελία!!!! 4. Το όνομα του υπαλλήλου της COSMOTE Ν.Φ., που με τους κωδικούς του έγινε «το πάρτι» επί 5 μήνες και η διαρροή των στοιχείων, ουδέποτε έγινε γνωστό στην Εισαγγελία, ως την έγκλησή μου εις βάρος του (αρχές 2025). 5. Παραδέχεται η COSMOTE ότι ο Ν.Φ., παρότι superuser, είχε το ίδιο password από το 2016/2018 ως το 2020 και δεν το είχε αλλάξει, οπότε μπήκαν οι χάκερ. Και αυτό παρά το γεγονός ότι το password άλλαξε 4 φορές όσο ήταν οι «χάκερ» στα συστήματά της. Και δεν τρέχει τίποτα για την Εισαγγελία!!!! 6. Ο Ν.Φ. δηλώνει «δεν γνώριζα τίποτα, δεν κατάλαβα ότι οι «χάκερ» μου άλλαζαν το password, μην με ενοχλείτε» και η Εισαγγελία το κάνει δεκτό χωρίς κανένα περαιτέρω έλεγχο. 7. Ο πρώην εισαγγελέας του Α.Π. Τζαβέλλας, χωρίς να εξετάσει καθόλου την συγκεκριμένη υπόθεση, απορρίπτει κάθε συσχετισμό της με τις υποκλοπές (νέα αρχειοθέτηση). Η Εισαγγελία αδιαφορεί πλήρως για την υπόθεση. Η μόνη λογική εξήγηση είναι γιατί προστατεύει τους ενόχους. #Απόρρητο #COSMOTE #Δικαιοσύνη

Ο Κεσσές εξευτελίζει τους συνδικαλιστές των εισαγγελέων που βάζουν την σφραγίδα τους στην ντροπή της δικαιοσύνης. Είναι οι ίδιοι που κατάπιαν την παραβίαση του απορρήτου ΟΛΩΝ των εισαγγελέων το 2020 στην Cosmote, όταν (μάλλον οι ίδιοι με το Predator) πήραν τις κλήσεις τους παράνομα οι λεγόμενοι χάκερ. Έξι χρόνια μετά η Ένωση εισαγγελέων δεν ασχολείται με το ότι οι δικοί της άνθρωποι έχουν θάψει την υπόθεση, είτε γιατί εκβιάζονται, είτε γιατί ανήκουν στο παρακράτος, είτε γιατί είναι απόλυτα ανίκανοι. Η Ένωση εισαγγελέων θίγεται μόνο όταν θίγεται η κυβέρνηση, τυχαίο θα είναι. #Δικαιοσύνη #Εισαγγελείς #Συνδικάτα
Η Ρωσία προσπαθεί να εμπλέξει το ΝΑΤΟ στις ουκρανικές επιθέσεις σε υποδομές πετρελαίου, επικαλούμενη έγγραφα που υποτίθεται ότι προέρχονται από ανώνυμους χάκερ και αφορούν συνεργασία μεταξύ στελεχών του ΝΑΤΟ και της ουκρανικής SBU, σύμφωνα με δημοσίευμα του ρωσικού πρακτορείου TASS. #Ουκρανία #Ρωσία #ΝΑΤΟ
Μαζικές κυβερνοεπιθέσεις από χάκερ που ζητούν λύτρα και χρησιμοποιούν τηλεφωνικές κλήσεις για να παραβιάσουν δεδομένα από μεγάλες τράπεζες και εταιρείες των ΗΠΑ έχουν στόχο χρηματοπιστωτικά ιδρύματα όπως οι Blackstone και Moody's, με ορισμένες εταιρείες να έχουν ήδη πληρώσει λύτρα. #κυβερνοεπιθέσεις #χάκερς #λύτρα
Στο Λιχτενστάιν, χάκερς απέσπασαν οικονομικά δεδομένα από περίπου 31.000 εταιρείες και άλλες νομικές οντότητες κατά τη διάρκεια κυβερνοεπίθεσης που σημειώθηκε πριν από λίγες ημέρες, με τις αρχές να διαβεβαιώνουν ότι οι τράπεζες δεν επηρεάστηκαν και να έχουν συστήσει ειδική ομάδα διαχείρισης κρίσης για την αντιμετώπιση της κατάστασης. #Λιχτενστάιν #κυβερνοεπίθεση #δεδομένα
Το γράφω για να υπάρχει. Η εκτίμηση μου είναι ότι πίσω από το χακάρισμα στην Cosmote το 2020 ήταν η ΕΥΠ. Οταν μπήκαν οι "χάκερ" στα συστήματα για 5 μήνες και έπαιρναν κάθε μήνα όλες τις κλήσεις μας (χωρίς να τους αντιληφθεί κανείς!!!). Αυτό εξηγεί το απόλυτο θάψιμο του εγκλήματος από την Δικαιοσύνη. "Λόγοι Εθνικής Ασφάλειας" το λένε. Έβλεπαν ποιος μιλούσε με ποιον και μετά έβαζαν το Predator. Ώσπου έσκασε ένας σκληρός δίσκος και τους σταμάτησε. Να θυμίσω ότι 6 χρόνια μετά η δικογραφία ανεύρεσης των "χάκερ" ούτε έχει αρχειοθετηθεί ούτε έχει ασκηθεί καμία ποινική δίωξη, παρότι υπάρχει το όνομα του υπαλλήλου της Cosmote Ν.Φ. με τους κωδικούς του οποίου έγιναν όλα. Κράτος παρακράτος. #CyberSecurity #NationalSecurity #DataBreach

Σύμφωνα με δημοσιεύματα της CNN, οι αμερικανικές αρχές εκφράζουν ανησυχία για κυβερνοεπιθέσεις που φαίνεται να σχετίζονται με το Ιράν, στοχεύοντας συστήματα παρακολούθησης καυσίμων σε πρατήρια βενζίνης, με τις αρχές να προειδοποιούν για σοβαρούς κινδύνους ασφαλείας εξαιτίας της πρόσβασης των χάκερς σε αυτά τα συστήματα. #Ιράν #κυβερνοεπίθεση #πρατήριακαυσίμων

Χάκερ χρησιμοποίησαν τεχνητή νοημοσύνη για να εντοπίσουν σοβαρό κενό ασφάλειας και να σχεδιάσουν κυβερνοεπίθεση, με τη Google να προειδοποιεί για τις αυξανόμενες ανησυχίες σχετικά με την επίδραση της ΑI στην κυβερνοασφάλεια. #κυβερνοεπιθέσεις #τεχνητήνοημοσύνη #ασφάλεια