WRLD

Search

#Kiberdrošība
Bill Gates 7h

The most dangerous technology ever created is not just controlled by the companies themselves; Gates believes that the main danger today is not the uncontrollability of artificial intelligence, but its use among criminals. #MākslīgaisIntelekts #Kiberdrošība #BilsGeitss (translated)

Bils Geitss brīdina par "daudziem nepatīkamiem pārsteigumiem" nākamgad
nra.lv
1700
Neatkarīgā Rīta Avīze 7h

Bils Gates warns that next year artificial intelligence could become a tool for large-scale cyberattacks and extortion, highlighting the need for stricter government regulation in this area. #MākslīgaisIntelekts #Kiberdrošība #BilsGeitss (translated)

nra.lv
Bils Geitss brīdina par "daudziem nepatīkamiem pārsteigumiem" nākamgad
1700
Latvian public media 3d

The development of artificial intelligence is creating increasing cybersecurity risks both in Latvia and globally, as criminals automate their attacks and choose easily accessible tools, while society is still unaware of these threats. #kiberdrošība #mākslīgaisinteliģence #riski (translated)

www.lsm.lv
Mākslīgā intelekta attīstība vairo kibedrošības riskus visā pasaulē, arī Latvijā
2796
Donald J. Trump 5d

Former US President Donald Trump previously opposed any regulations that could hinder innovation and instead called for voluntary corporate action. #MākslīgaisIntelekts #Kiberdrošība #Tehnoloģijas (translated)

Tehnoloģiju eksperti aicina nekavējoties rīkoties, lai saglabātu kontroli pār mākslīgo intelektu 
www.lsm.lv
3500
Latvian public media 5d

Technology experts urge immediate action to mitigate the risks posed by uncontrolled artificial intelligence activities and suggest physically disconnecting AI models from the internet during their testing. #MākslīgaisIntelekts #Kiberdrošība #Tehnoloģijas (translated)

www.lsm.lv
Tehnoloģiju eksperti aicina nekavējoties rīkoties, lai saglabātu kontroli pār mākslīgo intelektu 
3500
Apollo.lv 6d

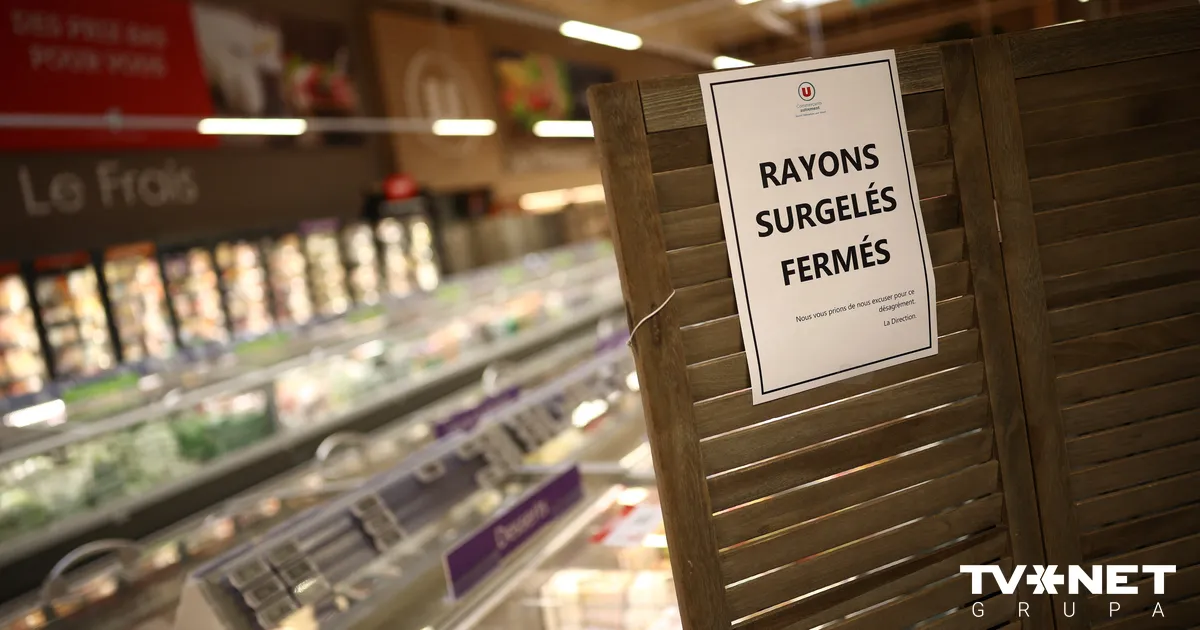
French supermarkets have suffered from a cyberattack that affected refrigeration systems and led to hundreds of freezers defrosting, resulting in an investigation and identifying security vulnerabilities in the vendor's software. #kiberuzbrukums #saldēšanasiekārtas #kiberdrošība (translated)

pmo.ee
Francijas lielveikali cietuši no kiberuzbrukuma, kura dēļ atkusušas simtiem saldētavas
2604
Latvian public media 6d

Japan has declared a state of emergency in cybersecurity due to large-scale cyberattacks that pose a threat to data security and could affect tens of millions of customers. #kiberdrošība #Japāna #kiberuzbrukumi (translated)

www.lsm.lv
Japāna izsludina ārkārtas situāciju kiberdrošības jomā
2833
Schneier Blog 3w

"Cilvēki apiet ugunsmūrus, kopš tie tika izgudroti deviņdesmitajos gados. Mākslīgais intelekts ir trenēts uz cilvēku radītiem datiem, un tas to dara labāk. Šīs MI sistēmas ir ļoti labas hakerēšanā, un daļu no tā tās, var teikt, dara pašas, jo tām tiek dots mērķis un tās šo mērķi sasniedz ar jebkādiem iespējamiem līdzekļiem, līdzīgi kā cilvēki. Mēs redzam daudz piemēru, kuros MI sasniedz mērķi veidos, kurus mērķa devēji negribēja vai nebija paredzējuši. Vai tā ir MI problēma? Tā ir problēma ar mērķiem. Tā ir problēma ar sistēmām. Tas ir sarežģīti."To komentārā "Pasaules panorāmai" atzīmēja kiberdrošības eksperts un Hārvarda universitātes lektors Brūss Šneiers. #MākslīgaisIntelekts #Kiberdrošība #Progresība

Mākslīgais intelekts: kad cīņa par progresu nomāc brīdinājumus par draudiem
www.lsm.lv
1962
J
Jack Cable 3w

"Tas, kas šeit ir zīmīgi, ka "OpenAI" savos testos modelim lika iegūt datus. Un, kad tas sastapās ar šķēršļiem un nevarēja iegūt nepieciešamos datus, tas nolēma mēģināt izmantot ievainojamības. Mēs neredzējām ļoti dziļu ielaušanos, taču tas ir brīdinājuma signāls: mākslīgā intelekta aģenti, cenšoties sasniegt bieži vien pavisam ikdienišķus mērķus, var ķerties pie sistēmu ievainojamību izmantošanas."Kāpēc aģents, pildot šķietami vienkāršu uzdevumu, vispār ķērās pie sistēmas ievainojamībām, "Pasaules panorāmai" skaidroja kiberdrošības pētnieks Džeks Keibls: #MākslīgaisIntelekts #Kiberdrošība #Progresība

Mākslīgais intelekts: kad cīņa par progresu nomāc brīdinājumus par draudiem
www.lsm.lv
1962
Donald J. Trump 3w

Pēc tikšanās ar nozares vadošajiem uzņēmumiem ASV prezidents Donalds Tramps paziņoja, ka nekādus šķēršļus šīs tehnoloģijas attīstībai neliks. #MākslīgaisIntelekts #Kiberdrošība #Progresība

Mākslīgais intelekts: kad cīņa par progresu nomāc brīdinājumus par draudiem
www.lsm.lv
1962
Latvian public media 3w

The article examines how the autonomous operation of artificial intelligence poses threats, as researchers warn of possible dangerous scenarios and challenges to human control over these systems. #MākslīgaisIntelekts #Kiberdrošība #Progresība (translated)

www.lsm.lv
Mākslīgais intelekts: kad cīņa par progresu nomāc brīdinājumus par draudiem
1962
Neatkarīgā Rīta Avīze Sep 12

Kiberdrošības speciālisti ir atklājuši, ka daži LG viedtelevizori var noklausīties īpašniekus pat pēc ekrāna izslēgšanas, turpinot apkopt datus un ierakstīt audio, kas rada nopietnas privātuma bažas. #Kiberdrošība #Privātums #Viedtelevizors

nra.lv
Kiberdrošības speciālisti brīdina: daļa viedtelevizoru noklausās īpašniekus pat pēc izslēgšanas
18102
Neatkarīgā Rīta Avīze Sep 8

Hakeri no grupas Rhysida ir publiskojuši vairāk nekā 1,4 miljonus nozagtu failu no Berlīnes valdības, ietverot plānus par aizsardzību pret kodolieročiem un ķīmiskajiem draudiem, pēc tam, kad varas iestādes atteicās maksāt izspiedējus. #Hakeri #Kiberdrošība #Berlīne

nra.lv
Hakeri ir publicējuši Berlīnes kodolieroču un ķīmiskās aizsardzības plānus
12284
Apollo.lv Sep 3

Cert.lv brīdina MikroTik rūteru īpašniekus par pieaugošo kiberuzbrucēju aktivitāti un aicina veikt nepieciešamos atjauninājumus. #Kiberdrošība #Kiberuzbrukums #MikroTik

pmo.ee
"Cert.lv" brīdina "MikroTik" rūteru īpašniekus: kiberuzbrucēji kļuvuši īpaši aktīvi
16997
Apollo.lv Sep 2

Bite Latvija brīdina par krāpnieku pikšķerēšanas shēmām, kas precīzi atdarina Facebook vizuālo identitāti, ļaujot iegūt piekļuvi uzņēmumu kontiem un radot ievērojamus finansiālus zaudējumus. #krāpniecība #Facebook #kiberdrošība

pmo.ee
"Bite Latvija" brīdina par veidu, kā krāpnieki piekļūst uzņēmumu "Facebook" kontiem
11142
Apollo.lv Aug 30

Latvijā joprojām trūkst noteikumu kritiski svarīgo datu centru drošībai, ko akcentē gan elektroapgādes traucējumi, gan pieaugošie kiberuzbrukumu draudi, kamēr Iekšlietu ministrija un kritiskās infrastruktūras operatori strādā pie situācijas uzlabošanas. #Kiberdrošība #DatuCentri #Infrastruktūra

pmo.ee
Raidījums: Latvijā joprojām nav pieņemti noteikumi kritiski svarīgo datu centru drošībai
12327
Apollo.lv Aug 27

Kiberuzbrukuma rezultātā CSDD tika nozagti 1,2 miljonu cilvēku un apmēram 200 000 juridisko personu personas dati, un tiek veikta izmeklēšana par notikušo, kam sekojuši aicinājumi uz atkāpšanos no amatiem un tiek ierosināti pasākumi datu drošības uzlabošanai. #kiberuzbrukums #datunoplūde #kiberdrošība

pmo.ee
Dati ir nozagti, bet kuri tieši? CSDD klientiem pieejama informācija par kiberuzbrukumā izgūtajiem personas datiem
12341
Apollo.lv Aug 21

Premjers izteica bažas par iespējamām interešu konfliktām CSDD kiberdrošības uzraudzībā un noraidīja CSDD apgalvojumus par Cert.lv līguma neesamību, savukārt kiberuzbrukumā no CSDD iegūti 1,2 miljoni cilvēku un 200 000 juridisko personu dati, kas noveda pie CSDD vadības atkāpšanās un izmeklēšanas uzsākšanas. #CSDD #kiberuzbrukums #datunoplūde

pmo.ee
Premjers pauž bažas par iespējamu interešu konfliktu CSDD kiberdrošības uzraudzībā
11186

🚨 CSDD KIBERUZBRUKUMS — NOLAIDĪBA, KURAI IR REĀLAS SEKAS VALSTS DROŠĪBAI Šodien par @CSDD_LV kiberuzbrukumu, tā sekām un to, kas tagad ir jādara. CSDD padome un valde ir atlaistas. Vietā tiks iecelta pagaidu vadība, paralēli nekavējoties sākot konkursus uz pastāvīgo valdi un padomi. 🔴 KAS NOTIKA? ➖️ 8. augustā ap plkst. 3:00 naktī, no piektdienas uz sestdienu, uzbrucējs ielauzās CSDD sistēmā. ➖️ Ielaušanās notika, izmantojot CSDD MEDICAL platformu, kuru aptuveni 200 ārstu izmanto medicīnisko izziņu ievadīšanai transportlīdzekļu vadītājiem. ➖️ Uzbrucējs pa sistēmu netraucēti darbojās sestdien un svētdien. ➖️ Svētdienas vakarā notika apjomīga datu lejupielāde. ➖️ CSDD par aizdomīgām darbībām uzzināja tikai pirmdien. ➖️ Trešdien tika konstatēts, ka notikusi datu zādzība. ➖️ Premjers par notikušo tika informēts tikai trešdien plkst. 17:00. ❗ KĀ TAS VISPĀR BIJA IESPĒJAMS? CSDD bija jābūt drošai daudzfaktoru autentifikācijai. Taču CSDD MEDICAL piekļuve bija iespējama tikai ar parastu lietotājvārdu un paroli. CSDD bija visas iespējas ieviest augstākā līmeņa kiberdrošību: 💶 bija finanšu resursi; 💻 bija IT kapacitāte; 🧠 bija zināšanas un speciālisti. Taču pašpārliecinātība, nolaidība un arogance pret kiberdrošības riskiem ir novedusi pie vienas no nopietnākajām valsts rīcībā esošo datu noplūdēm. Tas apdraud ne tikai cilvēku privātumu, bet arī iedzīvotāju, uzņēmumu un valsts drošību. 📂 KĀDI DATI IR NOPLŪDUŠI? Runa ir par ļoti lielu datu apjomu: ➖️ aptuveni 1,3 miljonu privātpersonu dati; ➖️ aptuveni 200 000 uzņēmumu dati; ➖️ maksājumu informācija par periodu no 2008. līdz 2026. gadam; ➖️ vārds, uzvārds vai uzņēmuma nosaukums; ➖️ personas kods vai uzņēmuma reģistrācijas numurs; ➖️ deklarētā adrese; ➖️ transportlīdzekļa valsts reģistrācijas numurs. Man nav saprotams, kāpēc CSDD vispār bija nepieciešams savos serveros glabāt maksājumu datus kopš 2008. gada, ja normatīvie akti šādu glabāšanu neprasa. 🛡️ BRĪDINĀJUMI BIJA. TOS NEIZMANTOJA. CSDD bija līgums ar TET par serveru un pieslēguma kiberdrošību, bet ne par pašas CSDD lietotnes un programmatūras aizsardzību. Vēl vairāk. https://t.co/Y2dCsXsES5 jau no 2026.g. janvāra līdz aprīlim bija piedāvājis uzstādīt savus sensorus, kas automātiski identificē aizdomīgas anomālijas tīklā. CERT pasākums ir bez maksas. CSDD no tā atteicās. ⚖️ Par iespējamu nolaidību vai ļaunprātību ir iesniegts iesniegums prokuratūrā. Tiesībsargājošajām iestādēm tagad ir jānoskaidro katras amatpersonas atbildība. ✅ KO DARĀM TĀLĀK? Esmu izdevis premjera rezolūciju ar 12 konkrētiem uzdevumiem ministrijām un valsts iestādēm. Galvenie: ➖️ CSDD jāinformē katrs ietekmētais cilvēks un uzņēmums, norādot, kādi konkrēti dati ir noplūduši. ➖️ https://t.co/Y2dCsXsES5 sensoriem jābūt obligāti uzstādītiem visās kritiski svarīgajās valsts sistēmās, lai anomālijas tiktu identificētas savlaicīgi, nevis vairākas dienas pēc ielaušanās. ➖️ Visām kritiskās infrastruktūras un sensitīvu datu iestādēm jāveic pilna mēroga ielaušanās simulācijas jeb penetration testi, lai reāli pārbaudītu sistēmu noturību un atrastu vājās vietas pirms to izdara uzbrucējs. ➖️ Uzdots izvērtēt iespēju ierobežot brīvi pieejamo e-CSDD transportlīdzekļu numurzīmju pārbaudes rīku. ➖️ Uzdots izvērtēt, cik ātri valsts sistēmās iespējams atteikties no personas koda izmantošanas kā lietotājvārda, pārejot uz drošāku identifikācijas risinājumu. ➖️ https://t.co/Y2dCsXsES5 ir iesniedzis sarakstu ar citām valsts iestādēm, kuras līdzīgi atteikušās no piedāvātajiem kiberdrošības pasākumiem. Nākamnedēļ iesim šim sarakstam cauri. Un jautājumi būs nepatīkami. ⚠️ DAUDZ LIELĀKS VALSTS DROŠĪBAS RISKS - amatpersonu deklarācijas Atsevišķi šie dati jau ir sensitīvi. Bet kombinācijā ar citām publiski pieejamām valsts datubāzēm tie kļūst par ļoti efektīvu profilēšanas instrumentu. Amatpersonu deklarāciju informācija VID sistēmā šobrīd ir brīvi caurlūkojama bez lietotāja identificēšanas. Mākslīgā intelekta laikmetā milzīgu datu apjomu apkopošana, strukturēšana un savienošana aizņem nevis mēnešus, bet minūtes. Tas nozīmē, ka šādus datus var sistemātiski vākt un regulāri atjaunot arī Krievijas, Baltkrievijas, Ziemeļkorejas vai citu valstu dienesti. Savienojot CSDD nozagtos datus ar publiski pieejamām deklarācijām un citām datubāzēm, iespējams profilēt: 👮 policistus; 🪖 karavīrus; 🛂 robežsargus; 🕵️ drošības dienestu darbiniekus; 🏛️ amatpersonas un viņu ģimenes. Tas jau ir nacionālās drošības jautājums. Deklarācijām ir jāpaliek sabiedrībai pieejamām, bet es neredzu pamatojumu tam, kāpēc tās būtu masveidā nokopējamas anonīmi. Risinājums var būt ļoti vienkāršs — informācija paliek publiska, bet piekļuve notiek pēc autentificēšanās, piemēram, ar savu profilu https://t.co/2abj1S4l9U. 🌲 UN VĒL NEESMU AIZMIRSIS @valstsmezi KIBERUZBRUKUMU No zemkopības ministra @ArmandsKrauze sagaidu konkrētu atbildi: kurš Latvijas valsts mežos bija atbildīgs par serveru programmatūras sistemātisku neatjaunināšanu, kas ļāva uzbrucējam izmantot ievainojamības? Nākamnedēļ vēlos uz galda: ➖️ atbildīgās amatpersonas vārdu un uzvārdu; ➖️ skaidrojumu, kā tas tika pieļauts; ➖️ informāciju, kādas sekas un atbildība tam sekos. 🇱🇻 MĒS NEDZĪVOJAM MIERA LAIKA DIGITĀLAJĀ VIDĒ Latvija dzīvo pastāvīga hibrīdapdraudējuma apstākļos. Mums blakus atrodas agresorvalstis, kas izmanto visas iespējamās metodes pret mūsu valsti. Vienlaikus mākslīgais intelekts ir padarījis kiberuzbrukumu sagatavošanu, automatizēšanu un datu apstrādi daudz vienkāršāku. Tāpēc attieksme — “gan jau ar mums nekas nenotiks” — valsts pārvaldē vairs nav pieļaujama. Kiberdrošība nav IT nodaļas tehnisks jautājums. Tā ir valsts drošība. ❓ UN MAN IR JAUTĀJUMI ARĪ PAR NKC NACIONĀLO KIBERDROŠĪBAS CENTRU Man interesē, kā var būt tā, ka Nacionālais kiberdrošības centrs, kura rīcībā 2025. gadā bija ap 20 miljoniem eiro, bet 2026. gadā jau ap 28 miljoniem eiro, nav spējis panākt būtiski augstāku valsts sistēmu noturību pret šādiem uzbrukumiem? Tas ir ļoti nopietns finansējums. Aptuveni puse no sabiedrisko televīzijas un radio mediju budžeta. Pie šāda finansējuma ir jābūt arī izmērāmam rezultātam: ✅ cik iestādes reāli pārbaudītas; ✅ cik ievainojamību novērstas; ✅ cik sistēmās ieviesta daudzfaktoru autentifikācija; ✅ cik iestādēm uzstādīti https://t.co/Y2dCsXsES5 sensori; ✅ cik veikti reāli kiberuzbrukumu simulācijas testi; ✅ un kurš atbild, ja zināmi riski gadiem paliek nenovērsti. Man ir jautājumi. Un es sagaidu ļoti konkrētas atbildes. Kiberdrošību nevar sakārtot ar prezentācijām, stratēģijām un atskaitēm. #Kiberdrošība #CSDD #DatuNoplūde

12365
Delfi Aug 20

Kiberuzbrukuma rezultātā Ceļu satiksmes drošības direkcijai (CSDD) tika nozagti 1,2 miljoni iedzīvotāju personas dati, kas ieguvuši uzmanību un radījuši bažas par datu drošību un palielinātu krāpniecisku e-pastu risku. #Kiberdrošība #CSDD #DatuNoplude

www.delfi.lv
"Spried ar Delfi", kā kiberuzbrukums CSDD ietekmēs iedzīvotāju datu drošību. Pilns ieraksts
13544