BETA nonprofit public democratic european moderated

Search

#UODO

W związku z nieuprawnionym ujawnieniem danych osobowych i wizerunku funkcjonariuszy przez Michała Sopińskiego, posła Janusza Cieszyńskiego oraz użytkowników portalu X Dyrektor Generalna SW złożyła zawiadomienie do Prezesa @UODOgov_pl #OchronaDanych #Bezpieczeństwo #Prawo
Ochrona bezpieczeństwa i prywatności funkcjonariuszy Służby Więziennej to nasz bezwzględny obowiązek. Dyrektor Generalna SW złożyła zawiadomienie do Prezesa UODO w związku z nieuprawnionym ujawnieniem danych osobowych i wizerunku funkcjonariuszy przez Michała Sopińskiego, posła Janusza Cieszyńskiego oraz użytkowników portalu X. Przypominam: bezprawne przetwarzanie i publikowanie danych osobowych funkcjonariuszy jest przestępstwem (art. 107 ustawy o ochronie danych osobowych) zagrożonym karą do 2 lat pozbawienia wolności. Nie ma zgody na łamanie prawa kosztem ludzi, którzy codziennie dbają o bezpieczeństwo państwa. https://t.co/UdB4AXmf8z #Bezpieczeństwo #Prywatność #OchronaDanych

The President of the Personal Data Protection Office, Mirosław Wróblewski, noted that some companies prefer to pay fines for data-related violations rather than invest in cybersecurity, which puts Poland in a difficult situation due to the increasing number of attacks. (translated)

Prezes UODO: niektórzy wolą się ubezpieczyć i płacić kary, niż inwestować w cyberbezpieczeństwo

‼️WAŻNE‼️ ⚠️Radosław Piesiewicz sprzedał też firmie powiązanej z gangsterami Wasze dane. ⚠️W opisanej przez nas z @MichalFuja umowie @pkolpl zobowiązał się co miesiąc przekazywać Zondacrypto dane wszystkich osób obserwujących profil TeamPL na Facebooku. ⚠️To jest sprawa do natychmiastowej interwencji @UODOgov_pl https://t.co/RDvMDqd6LE #bezpieczeństwo #daneosobowe #interwencja

Hundreds of reports have been submitted to the Office for Personal Data Protection regarding the data leak of patients after the cyberattack on MyDr, which may involve up to 18.8 million people and over 12,000 medical facilities, and new reports are still coming in. (translated)

Są już setki zgłoszeń do UODO po wycieku danych z MyDr. Wciąż spływają kolejne

The police are securing data, and the UODO is conducting an inspection in the private company MyDr. The systemic conclusions after the incident are clear - increasing the accountability of entities that process data and expanding the obligations of those that handle large amounts of data - regardless of how they are... (translated)

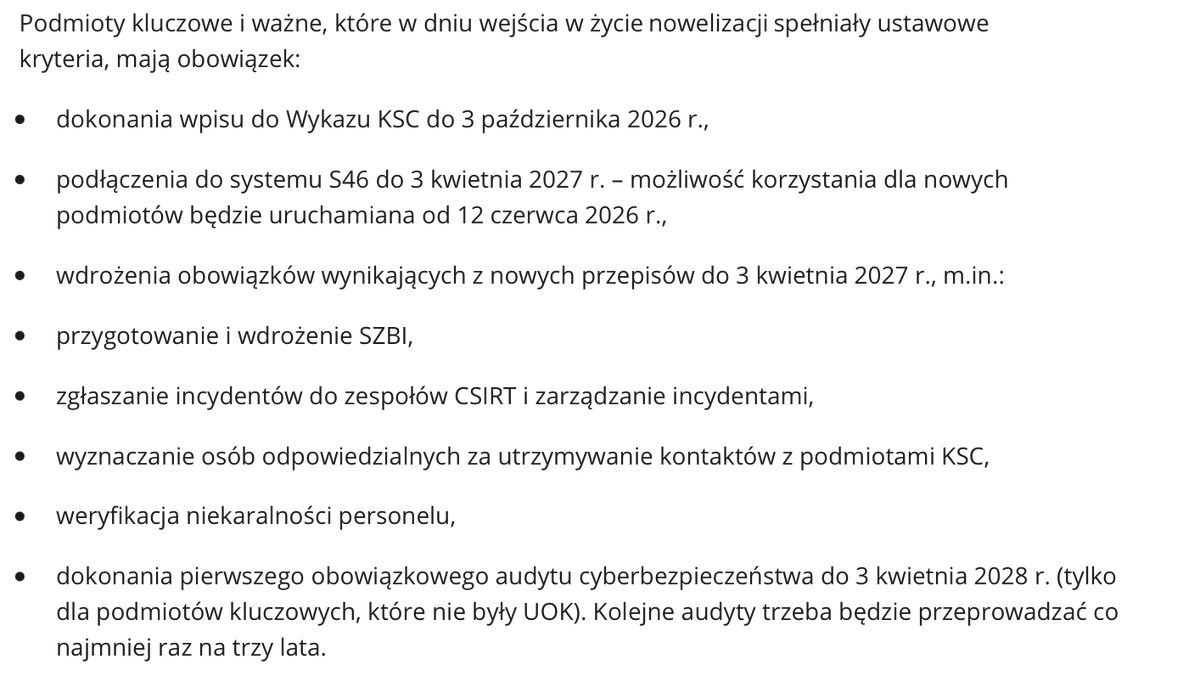
Skala wycieku jest katastrofalna. Jak to możliwe, że prywatny procesor zgromadził dane zdrowotne blisko 19 mln ludzi i stał się ogólnokrajowym punktem koncentracji ryzyka, a żaden z systemów nadzoru nie uruchomił wcześniej wymogów, audytu ani mechanizmu monitorowania koncentracji? #RODO nie tworzy centralnego rejestru koncentracji danych. Nie ma mechanizmu: „hej, jeden procesor właśnie przekroczył 5, 10 czy 15 mln kartotek zdrowotnych i traktujemy go od tej chwili jak systemowo istotny podmiot wymagający szczególnego nadzoru”. Oceny ryzyka i dokumentacja pozostają zasadniczo u poszczególnych administratorów i procesorów. Komunikat UODO może brzmieć dziś dość absurdalnie z perspektywy obywatela (prawnie jest poprawny). Urząd mówi tysiącom placówek korzystających z MyDr, że każda jako administrator ma przeanalizować ryzyko, zgłosić naruszenie i zawiadomić pacjentów. To ujawnia słabość zasad ochrony danych i cyberbezpieczeństwa państwa. Z punktu widzenia zarządzania kryzysowego sensowniejsze byłoby równoległe centralne ustalenie zakresu poszkodowanych i jeden komunikat odgórny. Tu ważna uwaga, "stary" NIS/KSC miał poważny brak dotyczącą łańcucha dostaw. W sektorze zdrowia dostarczanie oprogramowania czy usług tysiącom placówek nie oznaczało, że firma stawała się operatorem usługi kluczowej sektora zdrowia. NIS2 miał zaradzić temu problemowi, ale w Polsce nie wdrożono go na czas. Jest BARDZO DUŻE OPÓŹNIENIE. Nowy Krajowy System Cyberbezpieczeństwa (ustawa) jest w okresie wdrożeniowym. Podmioty mają czas na wpis do wykazu do 3 października 2026 r., na wdrożenie obowiązków do 3 kwietnia 2027 r., a pierwsze obowiązkowe audyty podmiotów kluczowych mogą przypadać dopiero na 3 kwietnia 2028 r. #OchronaDanych #Cyberbezpieczeństwo #Nadzór

Nawet sobie nie chce wyobrażać jaki kałszkwał się rozpęta, jak po sieci zaczną fruwać recepty, rozpoznania chorób czy certyfikaty do pisania zwolnień/recept To najpoważniejszy kryzys e-zdrowia w historii Tragiczne też jest to, że przepisy UODO w tym aspekcie "naruszenia" są totalnie nieprzystosowane do skali zdarzenia, one są napisane pod sytuacje, kiedy ktoś wejdzie w dokumentacje nie tego pacjenta, a nie na wyciek 19mln pacjentów... #eHealth #Cybersecurity #PatientPrivacy

A few words about the incident in MyDr: - the most important thing now is to "clean up" efficiently. Shocking information has reached me that @UODOgov_pl @MiroWroblewski is of the opinion that every clinic using the MyDr system should inform. In a situation where all... (translated)

Żabka reported a cyberattack on the information exchange system with franchisees to the authorities and the President of UODO. The company assures that transaction data (https://t.co/cDyRnlSzIp, receipts) and the "Żappka" app have not been compromised. (translated)

The President of UODO, Mirosław Wróblewski, has addressed the Ministry of Health with a petition for regulations regarding access to smartphones for patients in closed psychiatric wards, pointing out the risk of violating personal data and patient privacy due to the possibility of publishing content on social media. (translated)

PUODO do MZ: smartfony na oddziałach psychiatrycznych mogą naruszać dane osobowe

Właściciel posesji został ukarany kwotą 26 711 zł za ignorowanie decyzji Prezesa Urzędu Ochrony Danych Osobowych dotyczącej demontażu kamer monitoringu, które naruszały prywatność sąsiadów i rejestrowały publiczne drogi. #DaneOsobowe #UODO #Prywatność

Pierwsza taka kara w Polsce. Właściciel słono zapłaci za kamery wycelowane w sąsiadów i drogę

Mało kto zauważył, ale stosowanie w autobusach monitoringu z zapisem dźwięku jest nielegalne i łamie ustawę o RODO. cc: @UODOgov_pl https://t.co/lRSrFMCZZm #RODO #prawo #monitoring

Prezes Urzędu Ochrony Danych Osobowych nałożył karę w wysokości ponad 26 tys. zł na właściciela posesji za nieprzestrzeganie decyzji nakazującej usunięcie kamer monitoringu skierowanych na sąsiednie posesje oraz drogę publiczną, co naruszało prywatność mieszkańców. #DaneOsobowe #UODO #Monitoring

Pierwsza taka kara. Słono zapłaci za kamery wycelowane w sąsiadów i drogę

Liczba zgłoszeń naruszeń danych osobowych do Urzędu Ochrony Danych Osobowych w Polsce wzrosła w ubiegłym roku do rekordowych 22 tysięcy, co prezes UODO Mirosław Wróblewski łączy z rosnącą liczbą cyberzagrożeń oraz potrzebą lepszej edukacji pracowników w zakresie zabezpieczeń. #cyberbezpieczeństwo #UODO #cyberzagrożenia

Cyberataki i wycieki danych. UODO: liczba zgłoszeń wzrosła do 22 tys.

The mere suspicion of possessing and distributing sensitive medical data should trigger the Prosecutor's Office, UODO, and the Medical Chamber to act. Medical data, like materials from Pegasus, can be used to blackmail politicians. Beyond the circle of people established by the doctor. (translated)

Sprawa afery z koordynatorem SOR, byłym członkiem KO jest bardzo prosta to rozwikłania. Pierwsza osoba oskarżona o korzystanie z tzw. saloniku VIP powinna wystąpić do UODO o interwencję w sprawie nielegalnego przetwarzania danych medycznych przez bliskiego kolegę @MWosPL . Wtedy zrobi się ciekawie. #Polska #Polityka #Prawo

‼️ Jakiś czas temu powstała strona https://t.co/rguqf6axkQ - wprost odwołująca się do inicjatywy Romana Giertycha Sieć na Wybory. ‼️ Serwis wprost popiera @Obywatelska_KO i krytykuje jej przeciwników. Do tego zbiera pieniądze od użytkowników, tak jak @RepublikaTV. Ktoś złośliwy powiedziałby, że to próba obejścia przepisów o finansowaniu kampanii wyborczej. Sęk w tym, że serwis odwołujący się do inicjatywy @MaciejGiertych łamie polskie prawo: ❌ Polityka prywatności serwisu https://t.co/rguqf6axkQ to niewypełniony, sprzeczny wewnętrznie szablon bez NIP-u i adresu administratora ❌Adres mailowy podany na stronie ([email protected]) nie działa, innych kontaktów brak - co przy serwisie wyborczym przetwarzającym potencjalnie dane o poglądach politycznych oznacza naruszenie obowiązków informacyjnych RODO i brak działającego kanału realizacji praw użytkowników. ❌ I nie wiedzielibyśmy pewnie, kto odpowiada za ten serwis, ale jego założyciel pozostawił po sobie ślady. Po pierwsze maila [email protected], wskazującego na hejtera Kamila Rudzińskiego, zdemaskowanego jako @Morgenstern616. Gdyby ktoś miał wątpliwość, że chodzi o niego, Rudziński przez nieuwagę zostawił dwa swoje zdjęcia. ❌ Od powiązań ze stroną odciął się już oficjalnie Maciej Lasek, któremu wcześniej udowodniliśmy powiązania z Rudzińskim, odcięła się @Obywatelska_KO. Jedyną osobą, która nie odcięła się od powiązań z tą stroną, łamiącą polskie prawo i odwołującą się wprost do inicjatywy Romana Giertycha, jest Roman Giertych. Dlatego występuję do sądu, żeby przymusił Giertycha od udzielenia informacji publicznej w tej sprawie. Tyle razy Giertych straszył mnie sądem, a to ja pierwszy wystąpię do sądu przeciwko niemu... Myślę, że sprawą powinny się też zaintresesować @UODOgov_pl @UOKiKgovPL @UKE_GOV_PL i @PanstwKomWyb https://t.co/SvuvYH1D7M #Polska #Wybory #Prawo

UODO is penalizing the Minister of Justice for the leak of personal data during the hate campaign scandal. Currently, this office is held by Waldemar Żurek, who was also a victim of the actions of haters while still a judge. (translated)

Urząd Ochrony Danych Osobowych nałożył 100 tys. zł kary na Ministra Sprawiedliwości Zbigniewa Ziobrę za niewdrożenie odpowiednich środków ochrony w sprawie tzw. afery hejterskiej, w której bezprawnie przetwarzano dane osobowe sędziów w celach politycznych i osobistych. #AferaHejterska #MinisterSprawiedliwości #UODO

Kara dla Ministra Sprawiedliwości. UODO: 100 tys. zł za „aferę hejterską”