BETA nonprofit public democratic european moderated

Niebezpiecznik

20 posts
Profile compiled from news and social media. Claim profile

Niebezpiecznik

Niesamowita historia: Słowacy właśnie znaleźli w fotoradarach backdoora (z możliwością sterowania przez 🇷🇺 rosyjskie numert tel.) i masę innych błędów. Czy chodziło o "operację służb specjalnych" czy to może zwykła kompilacja nieudolności oraz braku wyobraźni? Tłumaczymy to tu: https://t.co/D6kMjGbWE8 PS. Żeby było śmieszniej, każdy mógł zobaczyć to co widzi jeden z tych fotoradarów. Bo został podpięty do internetu i od marca był na Shodanie... #Słowacja #Bezpieczeństwo #Technologia

Kiedy do jazdy po Mecie dołącza się Google - w najgorszy możliwy sposób :D To screen zrobiony przez naszego czytelnika Wojtka, który podczas lektury artykułu na @SpidersWebPL krytykującego Facebook za scamerskie reklamy zobaczył ...scamerskie reklamy Google :D https://t.co/TZzOFoN502 #Google #Facebook #scam

Rafał @RBrzoska znów czołgiem po Mecie i Facebooku. I słusznie! Reklamy z jego wizerunkiem wróciły. Napisał więc posta, w którym wymienił z nazwiska wysoko postawionych polskich pracowników Mety. I Meta się oburzyła, że jak tak można, że zagraża to pracownikom. No ale dane były publicznie dostępne na LinkedIN... Tu opisujemy całość perypetii aż od 2024 roku, czyli pierwszych scamerskich reklam, przez wyroki sądowe, aż po pełne oświadzcenie Mety. A jako wisienka na torcie - scamerska reklama z Piotrkiem :D https://t.co/Kxeu343qsn #RafałBrzoska #Meta #Reklama

Zazwyczaj na Niebezpieczniku informujemy o smutnych sprawach, ale dziś informujemy o sprawie wyjątkowo smutnej. Wczoraj odszedł Paweł "kravietz" Krawczyk, jeden z pionierów polskiego IT security i prawdziwy hacker w dobrym tego słowa znaczeniu. Paweł zawsze chętnie dzielił się wiedzą, inspirował setki osób i swoimi działaniami oraz kodem realnie wpłynął na stan polskiego cyberbezpieczeństwa. Był też mocno zaangażowany w budowę krakowskiej społeczności bezpieczników i aktywnie udzielał się w sieci. Lata temu na stronie https://t.co/011K6Kp69U, ostatnio także na Twitterze i Mastodonie. Pawła możecir pożegnać 21 sierpnia o 13:00 w kaplicy na cmentarzu w Batowicach (ul. Reduta w Krakowie). Pracowałem z Pawłem ramię w ramię przez kilka lat. Przegadaliśmy wiele wieczorów i nocy. Przez ostatnie 20 (!) lat dyskutowalismy o różnych tematach. Jego spojrzenie na wiele kwestii było nieszablonowe i dające do myślenia. Będzie mi Pawle brakować tych skłaniających do poszerzenia horyzontu rozmów. dpd timeout ipsec down Do zobaczenia po drugiej stronie tunelu Kravietz! -- Piotrek #Cyberbezpieczeństwo #ITsecurity #PamiętamyKravietza

PESEL można zastrzec ❌ bez aplikacji mObywatel. Wystarczy wejść na https://t.co/ynKuyLBDpQ i zalogować się profilem zaufanym albo swoim bankiem. Można też zastrzec w urzędzie gminy. #PESEL #Zastrzeżenie #Bezpieczeństwo

Posłuchajcie rady wicepremiera @KGawkowski i zastrzeżcie sobie PESEL. Chociaż pewnie większość z Was ma go już zastrzeżonego od dawna. Niestwty nic więcej sensownego nie da się zrobić w Polsce, kiedy wyciekną wasze dane medyczne (albo inne, które PESEL zawierają) Jeśli przed kwietniem 2024 byliście u lekarza, to przypomnijcie sobie u którego. Możecie zapytać go czy korzystał z systemu MyDr. A jeśli tak, to przypomnijcie sobie jakie dane mu podawaliście. To nie oznacza, że lekarz faktycznie wpisał te wszystkie dane (np. niektórzy nie wpisują adresu) no ale to jest wasz "worst case scenario". Na koniec trzymajcie kciuki, żeby być w tej części pacjentów, do której atakujący nie uzyskał dostępu. #PESEL #BezpieczeństwoDanych #OchronaDanych

Ciekawe czy te drzwi są ekranowane. Bo jeśli nie, to już jest za późno :) https://t.co/VVAFrUF2jj #drzwi #bezpieczeństwo #technologia

Uwaga na 🚨 poważny błąd w MacOS - jeśli macie aktywne udostępnianie ekranu to ktoś może siwy Wam zalogować na dowolne ❗️konto bez znajomości hasła. #MacOS #Bezpieczeństwo #Hacker

Nie mogłem włączyć 🚨 syren alarmowych, bo utknąłem w korku. "W jednym powiecie dyżurny nie zdążył dojechać do urzędu, w drugim nie usłyszał SMS-a i się nie obudził, w trzecim czekał, aż dodzwoni się do przełożonego. Do powiatu biłgorajskiego, gdzie rakieta Ch-101 spadła na pole w Tarnawie-Kolonii, polecenie włączenia syren przyszło mailem cztery minuty po wybuchu - ustaliła Wirtualna Polska." Tym się chyba powinna zająć prokuratura. Czy ktoś wreszcie zrobi porządek z polskim systemem ostrzegania przed zagrożeniami? Coś, co powinno być niezawodne, jest tak zawodne jak rozkład PKP albo fachowiec, który mówi że na pewno będzie jutro rano. ❌ Schronów nie ma. ❌ Syren na czas nie ma. A jak są to ❌ komunikatu z powodem nie ma. Dobrze że w cyber się jakoś trzymamy (choć nie dotyczy to urządzeń polityków...). O tym jak naprawić/poprawić Alert RCB i system ostrzegania nagraliśmy krótki film: 🟢Zobaczcie: https://t.co/uL4tTMhSD1 Jest tam o rozwiązaniu które mogłoby przyspieszyć ostrzeganie Polaków (a może nawet zastąpić syreny, na wypadek gdyby dyżurny stał w korku). #Bezpieczeństwo #Ostrzeganie #Polska

🚨 Żabka zhackowana. Sieć sklepów potwierdziła nam, że doszło do nieautoryzowanego dostępu do infrastruktury. Co wyciekło i czy ma to związek z błędnie naliczanymi w sklepach rabatami? Przeczytajcie naszą analizę: https://t.co/9oGOHzFdf3 https://t.co/23HVGoQa3g #cybersecurity #hack #wyciekdanych

⚠️ Żabka została zhackowana! I to poważnie. Wyciekły dane osobowe pracowników i partnerów, którzy mieli dostęp i konta na infrastrukturze Żabki. Prawdopodobnie wyciekły też dane części klientów bo atakujący mieli też uzyskać dostęp do kodu źródłowego (kilkadziesiąt repozytoriów) oraz dokumentacji i danych z różnych krytycznych systemów oraz serwerów, z których część dane klientów przetwarzało. To wygląda na naprawdę poważny i głęboki atak... :( Jeśli korzystacie z jakichś usług Żabki: 🐸 zmieńcie hasła w każdym miejscu w którym mieliście takie samo jak do Żabki 🐸 uważajcie na komunikację "od Żabki", oszuści wciąż mogą mieć dostęp i możliwość wiarygodnych prób kontaktu 🐸 nie instalujcie poprawek do aplikacji Nie wiemy czy problem z rabatami w sklepach Żabki jest powiązany z atakiem. Więcej szczegółów podamy później - czekamy na odpowiedź Żabki na nasze pytania. Zaobserwujcie nas aby nie przegapić kolejnych informacji. #Cybersecurity #DataBreach #Zabka

Ale... szukając pozytywów: przynajmniej teraz wiemy, że jeśli chcemy zDDoS-ować jakieś wrogie Polsce serwisy, to wystarczy jak RCB podeśle do nich linka w alercie :-D Ja: potrzebujemy krajowych zdolności cyber do skutecznego ddosowania wrogów Mama: mamy RCB-DDOS-botnet w domu #cyberbezpieczeństwo #RCB #DDoS

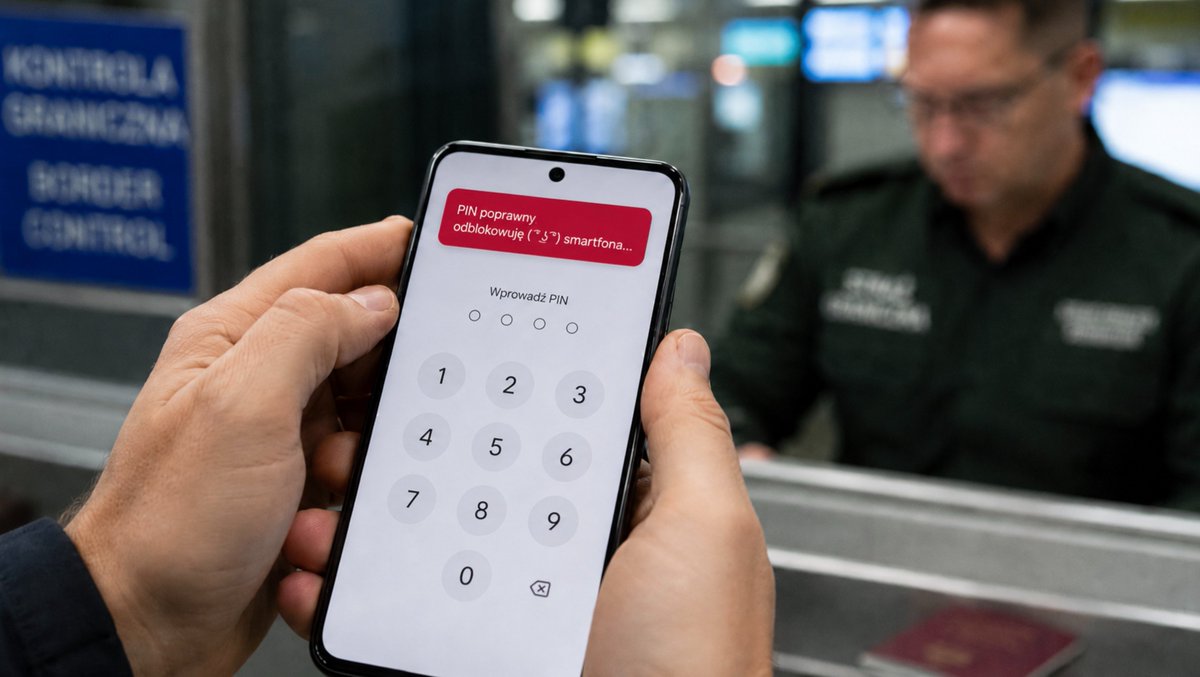
Został ❌ zatrzymany do kontroli granicznej i poproszono go o odblokowanie smartfona. Podał pogranicznikom kod, który zamiast odblokować telefon, skasował jego zawartość. 🤌 Teraz może trafić do więzienia za "niszczenie dowodów"...🥶 Tak, straż graniczna wielu krajów może więcej niż policja. Dlatego w dzisiejszym artykule radzimy, co powinniście zrobić PRZED wylotem do innego kraju ze swoim smartfonem, jeśli cenicie sobie prywatność. No i jak ustawić takie hasło "samozniszczenia". Link w poście niżej ↓ #bezpieczeństwo #prywatność #technologia

Zaktualizowaliśmy nasz artykuł o listę polskich polityków, którzy głosowali za zgodą na powrót masowego skanowania prywatnej komunikacji użytkowników przez platformy. Wymieniamy też firmy, które przyznały się, że z Chat Control korzystały, kiedy obowiązywał. Czy teraz znów będą? To dobre pytanie! X jest jedną z nich -- a pełna lista firm tutaj: https://t.co/iRupldpPRn #Polityka #Prywatność #Technologia

Co tu się odjaniepawliło? 🤯 Rząd USA kazał Anthropicowi zablokować dostęp do najmocniejszych modeli (Fable i Mythos) wszystkim cudzoziemcom 🫣 i dotyczyć miało to też pracowników Anthropica. Wobec braku możliwości weryfikacji narodowości użytkowników Anthropic zdecydował ❌ zabrać dostęp do Fable i Mythosa wszystkim na świecie. Amerykanom też. To chyba pierwszy raz jak rząd USA zabrania korzystania z upublicznionego modelu. I jak widać cenzura jest skuteczna... Niewiarygodne! #AI #Cenzura #Technologia

Apple ❌ zignorowało zgłoszenie dziury (0day). Więc jejznalazca użył tej dziury do podpięcia się pod video calla pracowników Apple oceniających zgłaszane dziury. I załączył zgłoszenie dziury jeszcze raz, ale ze screenshotem z tego video calla 🤭 Epickie! No ale Apple nie miało poczucia humoru i zaczęło mu grozić prawnikami 🤡 #Apple #Security #CyberSecurity

Prosimy Was, róbmy tak. Dla bezpieczeństwa! Podebrane od @michalmarszalpl https://t.co/yQfx4unJ8c #Bezpieczeństwo #Współpraca #Apel

Policja wrzuciła film z zatrzymania osób stojących za fałszywymi zgłoszeniami na kontakty alarmowe, swattingiem i tzw. kaskadami. Są na nim bardzo artystyczne kadry 👨‍🎨 🍄 Sąd przychylił się do wniosku prokuratora o areszt. 🍄 Aresztowani działali w grupie. 🍄 Nie wszyscy sprawcy zostali złapani, ale skoro udało się kilku namierzyć, to wygląda na to, że nie każdy w grupie umiał się "ruterem cebulą" posługiwać... #Polska #Bezpieczeństwo #Prawo

Szybko poszło: 2 "dowcipnisiów" od fałszywych zgłoszeń na numery alarmowe już zatrzymanych. Ciekawe kiedy wpadnie ten co wysłał służby do mieszkania matki prezydenta i czy "ruter cebula" mu pomoże 🤔 Aha, do tej pory nie ma śladów rosyjskich służb. No co za niespodzianka... 🤡 https://t.co/9qFe9uhkl7 #fałszywezgłoszenia #alarmowe #bezpieczeństwo

Hej @rzeczpospolita, potrzebujecie pomocy w tematach cyberbezpieczeństwa? Dajcie znać. Poprawimy Wam ten artykuł za darmo. #cyberbezpieczeństwo #bezpieczeństwo #wsparcie