WRLD

Search

#DGFiP
Brèves de presse Wrld summary 1w

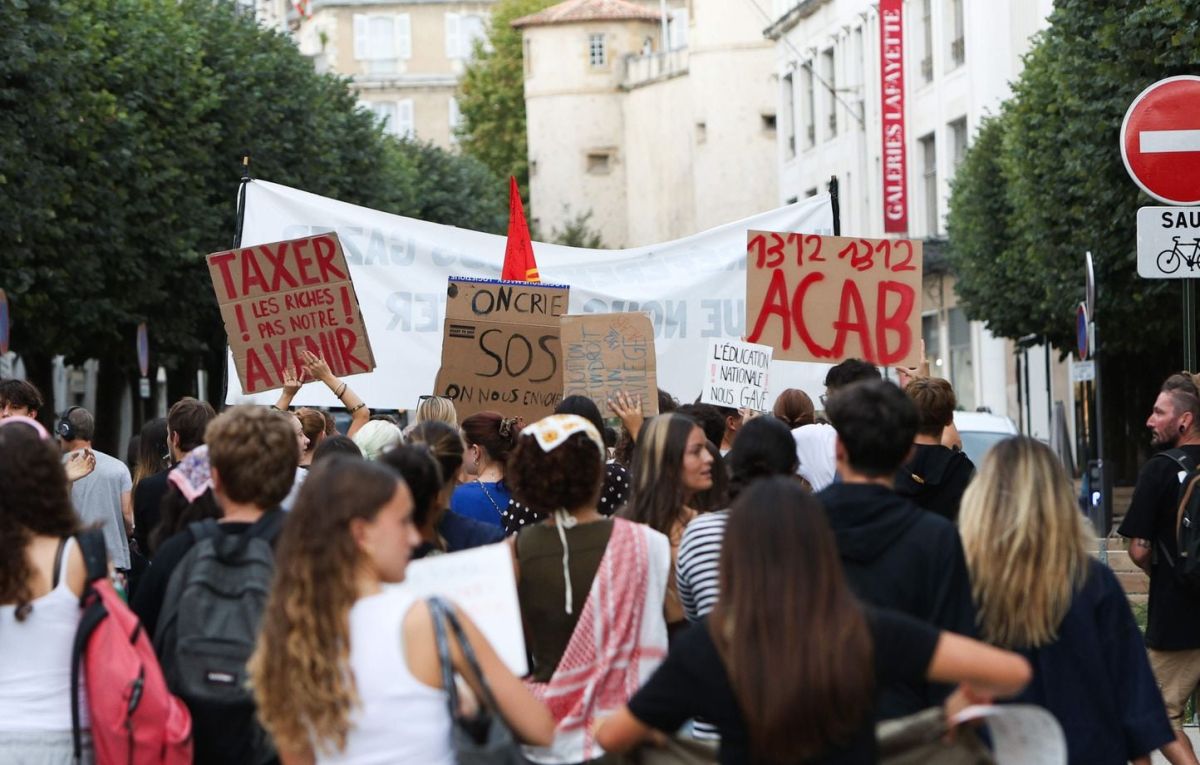
Press reports indicated that in 2025, while some middle-class individuals had seen their income tax increase, the wealthiest 10% of French people had benefited from an average decrease of 1.4%. According to a study by the General Directorate of Public Finances (DGFiP) cited by the account, this decrease reached 5.1% for the richest 1% and 9.4% for the wealthiest 0.1%. #Impôts #Économie #France (translated)
2966
2
20minutes 1w

The richest 10% of French people saw their income tax decrease by 1.4% in 2025, with a drop reaching up to 9.4% for the top 0.1%, according to a study by the General Directorate of Public Finances (DGFiP). #ImpôtSurLeRevenu #Inégalités #Fiscalité (translated)

www.20minutes.fr
Les 10 % de Français les plus aisés ont vu leur impôt sur le revenu reculer de 1,4 % en 2025
2968
Brèves de presse Wrld summary 3w

During an interview at ESSEC, presidential candidate Jean-Luc Mélenchon called for strengthening two services: the judicial police, which he believes should trace criminal networks from the executors to their leaders in arms, human, and drug trafficking, and the services combating tax fraud. He denounced the reform that placed the judicial police under the authority of the prefect rather than the judge, labeling it a "monstrous mistake" and arguing that it diverts agents from their mission. He expressed the desire for the judicial police to be separate from other bodies and reinforced. He also estimated tax fraud at nearly 100 billion euros per year, an amount close to the estimate from Solidaires Finances Publiques, the leading union of the General Directorate of Public Finances, which assesses it between 80 and 100 billion euros per year. #Mélenchon #police #fraudefiscale (translated)
3363
Cerfia Wrld summary Oct 14

Cerfia, citing French breaches, listed the administrations, state services, and French public operators that may have been targeted by cyberattacks or data leaks over the past year. In the employment and social benefits sector, Cerfia reported data concerning up to 12 million employees in the URSSAF/DPAE system: names, dates of birth, employers, and hire dates. For URSSAF/Pajemploi, the figure was 1.2 million employees, with identities, addresses, social security numbers, and bank names. The census also mentioned 1.6 million young people linked to France Travail and local missions, whose identities, addresses, phone numbers, and social security numbers may have been affected. For Pass'Sport and the Ministry of Sports, it mentioned 3.5 million households along with their names, contact details, phone numbers, and addresses. It also reported nearly 1.2 million CAF/CNAF/Vacaf files claimed, without confirmation from CNAF, regarding family information, beneficiaries, and vacation stays. Cerfia also reported that Bloctel/DGCCRF had about 3 million phone numbers extracted, including 600,000 registered on Bloctel. The Agency for Services and Payment and the Coup de pouce énergie scheme may have involved 108,555 beneficiaries, with their identities, addresses, amounts of assistance, and IBANs. A link mentioned in the post referred to a service that may have affected 550,000 accounts, with names, emails, phones, dates of birth, and engagement histories. France Travail may also have been affected by agent data held by an HR service provider, while France VAE may have seen candidate data targeted. In education and training, the census reported 5.8 million DELF-DALF candidates associated with France Éducation International and GAEL, whose identities, nationalities, dates, and places of birth may have been exposed. For the Ministry of National Education, it mentioned up to 4.35 million teachers potentially affected by identity, assignment, grade, and compensation data, as well as one million students from Créteil whose personal and family data may have been exfiltrated. The COMPAS system may have involved 243,000 agents, with their names, personal addresses, and initial assignments. Up to 200,000 candidates for Ev@lang may have been affected by personal data related to language tests. Cerfia also cited ÉduConnect. The post mentioned 705,000 Parcoursup candidates in the academic region of Occitanie, whose identities, contact details, school information, scholarship status, and family data may have been affected. The intrusion was dated to October 2025. For the Ministry of Sports and FORÔMES, it advanced 450,000 candidates and identity, address, phone number, date of birth, and diploma level data. The Compte Asso was also among the mentioned services. Cerfia further reported at least 30 affected sports federations — notably in football, shooting, tennis, gymnastics, swimming, sailing, skiing, and handball — with data from license holders, including minors. At least eight public higher education institutions were cited: Angers, Lille, UMLP, Alfort, Bordeaux Sciences Agro, AgroParisTech, CNAM, and ésam. The post also mentioned the training platform of the Agency for Civic Service and the application platforms of Campus France. Among financial and administrative organizations, Cerfia reported that about 1.2 million bank accounts linked to DGFiP/FICOBA may have been affected, with identities, addresses, RIBs, and IBANs. Up to 433,485 individuals may have been impacted through the DGFiP property register, with addresses and characteristics of real estate. More than 350,000 individuals may have been affected by tax data — reference tax income, family quotients, and withholding rates — and the portal for vacant inheritances was also listed. For DGAFP/Choosing Public Service, the figure mentioned was 377,418 candidates, with their identities, contact details, diplomas, and professional backgrounds. The post also cited the Ministry of the Interior and the TAJ, FPR, SIA, and SIV files. The census mentioned 774,000 people linked to Cnous/CROUS, with identities, emails, and appointments. It also reported 329,000 extracted documents concerning 139,000 individuals, including identity and income verification documents. ANFR/Radiomaritime may have concerned 330,000 users and their identities, addresses, emails, phones, and dates of birth. For INSEE, Cerfia reported 12,800 agents and former agents, with identities and professional contact details. The Institute for Research and Development may have involved about 7,500 individuals, with identity, address, and professional data along with, for some, social security numbers; exfiltration was not confirmed. The post also cited CNRS and personnel data. Cerfia indicated that Public Health France and a service provider may have been involved for about 80,000 contacts: names, emails, addresses, and professional phones, without any reported medical data. For Tracfin and a support provider, it mentioned 136 professionals, their identities and contact details, as well as 213 assistance requests; according to ANSSI, no suspicion declarations were reported. ANSSI and its innovation laboratory were also listed, with 118 Metabase accounts potentially affected by a compromise. The post further cited 70,000 files and 160,000 administrative documents that may have been exfiltrated from DINUM/HubEE, some containing personal data, as well as the State Cloud. More than 30,000 individuals may have been affected by directory, identity, and professional contact data related to AEFE/Orion. At the Ministry of Ecological Transition, 22,000 agents and accredited organizations may have been involved with access to personal data, and over 300 email accounts may have been compromised. Cerfia also mentioned messaging services and a server from the General Directorate of Customs and Indirect Rights, as well as Tchap, the secure messaging service of the State. Finally, the census reported 14 SDIS targeted, with personal and professional data, internal documents, and medical data. At least five hospital establishments may have been affected: AP-HP, Hospices Civils de Lyon, as well as the establishments in Perpignan, Chaumont, and Haute-Comté. The list also included the French Office for Biodiversity and hunting permits, the National Library of France, and the Center for National Monuments through a ticketing service provider, regional health agencies and vaccination data, as well as the French Office for Immigration and Integration and an IT service provider. #Cyberattaques #ProtectionDesDonnées #SécuritéInformatique (translated)
3740
A
Amélie Verdier Oct 1

l'usage systématique de l'authentification forte pour tous les agents [du fisc] et sur tous leurs accès.Lors de sa conférence de presse le lendemain, Amélie Verdier, la directrice de la DGFIP, promet d'accélérer "l'usage systématique de l'authentification forte pour tous les agents [du fisc] et sur tous leurs accès." #Cybersécurité #DonnéesPersonnelles #Législation

Cybersécurité : l'embarrassant blocage législatif qui empêche la France d'être bien protégée
www.franceinfo.fr
1997
BFMTV Sep 11

La Cnil va procéder à un contrôle de la DGFiP suite au vol de données de 700.000 contribuables afin de tirer les conséquences nécessaires, potentiellement en émettant une mise en demeure ou une sanction. #Cybersécurité #Cnil #DGFiP

www.bfmtv.com
La Cnil va contrôler la DGFiP afin de "tirer toutes les conséquences" du vol de données de 700.000 contribuables et aboutir "soit à une mise en demeure", soit à "une sanction"
11814
Franceinfo Sep 5

La directrice générale des finances publiques, Amélie Verdier, a salué l'arrestation de deux suspects impliqués dans le piratage ayant touché près de 700 000 contribuables, tout en s'excusant une nouvelle fois pour le vol de données, soulignant la nécessité de renforcer la cybersécurité au sein de l'administration. #Piratage #Cybersécurité #DGFiP

www.franceinfo.fr
Piratage du fisc : la DGFiP évoque "une excellente nouvelle" après l'arrestation de deux suspects et s'excuse une nouvelle fois pour ce "vol" de données
17270
Seb Wrld summary Sep 4

🔴 Les conséquences des fuites de données récentes sont déjà visibles : un faux courrier de la DGFiP reçu par l’un de nos lecteurs redirige vers une page de phishing imitant le site des impôts. Le courrier exploite la fiscalité des cryptomonnaies et menace de sanctions pour pousser la victime à scanner un QR code et à se connecter rapidement à un faux portail des Finances publiques. Le site frauduleux nous a été transmis en DM et nous l’avons déjà signalé de notre côté. Prudence avec les courriers, QR codes et liens reçus, même lorsqu’ils reprennent parfaitement les codes visuels de l’État. #SécuritéInformatique #Phishing #FuitesDeDonnées

13489
SaxX ¯\_(ツ)_/¯ Wrld summary Aug 29

Le même cybercriminel qui a piraté la DGFIP revendique une nouvelle cyberattaque... zero logement vacant. Il affirme détenir des +143M de données... Aucune confirmation à ce stade mais ça devient grotesque ! La base de données du fichier national des propriétaires immobiliers DataFoncier (2024) serait encore reliée aux impôts ! #cybersécurité #cybercriminalité #data

13743
AuBonTouiteFrançais 🍾🍾🍾 Wrld summary Aug 24

Mais au fait ! Dites @gouvernementFR Si le hackeur avait pas lâché le morceau, vous nous l’auriez dit que la DGFIP s’était faite pirater ? Moi je crois que la question, elle est vite répondue. Combien d’autres catastrophes nous avez vous caché ? #cybersécurité #transparence #gouvernement

15533
David Lisnard Wrld summary Aug 21

Et pour préciser le contexte, le pourquoi et le comment : Le 1er septembre, la facturation électronique devient obligatoire pour dix millions d'entreprises qui devront être en mesure de recevoir les factures électroniques de leurs fournisseurs via une plateforme agréée. L'obligation d'émettre de telles factures s'imposera aux TPE et PME en 2027. Une TPE, un artisan, un commerçant devront être raccordés dès cette date pour recevoir les factures de leurs fournisseurs. Il leur faut choisir parmi plus de cent quarante plateformes privées payantes, après que l'État a abandonné dès 2024 le portail public gratuit qu'il avait promis. Une part significative des TPE-PME n'a toujours pas choisi de plateforme ni compris ses obligations réelles et opérationnelles précises. L'amende sera de 50 € par facture non conforme, un montant qui peut s'alourdir en cas de défaut persistant de raccordement à une plateforme agréée. Si la plateforme d'une entreprise devient indisponible, aucune solution de secours pleinement sécurisée n'existe : la conformité fiscale de ses factures reste suspendue, exposant l'entreprise à un vide juridique et à un risque de sanction. À ces contraintes, s'ajoute le fait que la facturation électronique fera remonter à l'administration l'identité de chaque client et de chaque fournisseur, les montants facturés et la TVA de chaque transaction. Elle donnera ainsi à l'État une vision complète du carnet de commandes de chaque entreprise, de ses marges, et de sa dépendance à tel ou tel donneur d'ordres. Aucun système aujourd'hui en place n'a démontré le niveau de sécurité qu'exigent des données aussi sensibles. On vient de le voir avec le scandale du vol de données personnelles des Français dans les systèmes de l'État. Entre février et août 2026, trois fichiers de l'État ont été compromis : 1,2 million de comptes bancaires consultés dans le fichier FICOBA, 11,7 millions de comptes exposés à l'ANTS par un adolescent de quinze ans, et 678 000 particuliers et professionnels dont les données ont été extraites de la DGFiP après une intrusion en juin et juillet, restée indétectée par les premiers contrôles. Nous devons protéger les entrepreneurs face à ces risques et suspendre en urgence l'obligation de la facturation électronique au 1er septembre. L'obligation européenne en la matière ne s'imposera qu'en 2030, et seulement pour les transactions transfrontalières intracommunautaires : rien n'oblige la France à imposer, dès cette année, un dispositif national plus exigeant que celui prévu par le droit européen. #FacturationElectronique #TPEPME #ProtectionDesDonnées

13883
SaxX ¯\_(ツ)_/¯ Wrld summary Aug 20

SFR confirme une nouvelle cyberattaque... cyberattaque revendiquée il y a quelques temps par ZeroBytes... le même cybercriminel qui a piraté la DGFIP, l'éducation nationale. Tout va bien. La France c'est les feux de l'amour des fuites de données. https://t.co/JEwLfz9MjN #cybersécurité #databreach #France

12817
ChienSurpris Wrld summary Aug 20

🚨Je suis directement et personnellement victime des fuites de données de la DGFiP. Et il faut arrêter avec les éléments de langage : ils m’ont exposé, ils ont mis mon patrimoine en risque, ils doivent réparer. Mes données sensibles sont désormais entre les mains de personnes qui peuvent les conserver, les revendre, les recouper et les exploiter pendant des années. La DGFiP ne peut pas les récupérer. Elle ne peut pas les effacer chez les fraudeurs. Elle ne peut pas revenir en arrière. Ces gens peuvent désormais connaître une partie considérable de ma vie : mon patrimoine immobilier, mes sociétés, mes participations, ma situation financière et toutes les informations qui permettent de préparer une usurpation d’identité extrêmement crédible. Le préjudice existe déjà. Il existe précisément parce que mon patrimoine est désormais exposé à cause de données que l’administration avait la responsabilité de protéger. Donc je vais être extrêmement clair : ils me doivent réparation financière à hauteur de la valeur du risque établi par cette fuite et du patrimoine qu’ils ont exposé. Je ne parle pas d’un geste commercial. Je ne parle pas d’une indemnité symbolique. Je parle de la valeur réelle du risque qu’ils ont fait peser sur mon patrimoine par leur défaillance. Aujourd’hui, je ne peux plus rendre ces informations secrètes. Je ne peux pas demander aux fraudeurs qui les possèdent de les supprimer. Je ne peux pas retrouver la situation dans laquelle j’étais avant cette fuite. Cette perte de contrôle est définitive. Ils ont exigé ces données. Ils les ont centralisées. Ils avaient la responsabilité de les sécuriser. Ils ne l’ont pas assumée. Maintenant, ils doivent assumer financièrement les conséquences. Et à mon échelle, le montant est énorme, parce que ce sont mes biens, mes sociétés et le patrimoine construit pendant des années qu’ils ont exposés. #ProtectionDesDonnées #FuitesDeDonnées #Responsabilité

18276
ChienSurpris Wrld summary Aug 20

Je viens de recevoir dans ma boîte mail hier soir à 00:34 l’information selon laquelle j’étais une des victimes de la fuite de donnée de la DGFIP L’État est responsable de mon insécurité à un niveau jamais atteint Comme je l’ai déjà dit, désormais plus rien ne sera comme avant https://t.co/lLY57N0JHd #DonnéesPersonnelles #Sécurité #État

13766
Seb Wrld summary Aug 20

🔴 Fuite de données massive : Hier la DGFiP et l’Éducation nationale, aujourd’hui la santé. 6,8 M de personnes, 10,1 M de rendez-vous médicaux et environ 70 000 numéros de Sécurité sociale seraient concernés. Les données sont proposées à la vente pour 5 000 $. https://t.co/PIdds3toCP #FuiteDeDonnées #Sécurité #ProtectionDesDonnées

13767
Franceinfo Aug 19

Le gouvernement français fait face à de vives critiques après le piratage massif des données de la Direction générale des finances publiques, exposant des failles dans la communication et l'organisation de l'administration fiscale, malgré les excuses du ministre des Comptes publics et l'annonce de mesures préventives pour éviter de futures cyberattaques. #Cyberattaque #DGFiP #Cybersécurité

www.franceinfo.fr
"Une situation extrêmement grave" : pourquoi le gouvernement est sous le feu des critiques après le piratage du fisc
11869
SaxX ¯\_(ツ)_/¯ Wrld summary Aug 19

Monsieur le Président, @EmmanuelMacron, vous qui êtes si Tech et sensible au numérique, pourriez-vous au moins, SVP dire un mot/un tweet sur les cyberattaques ? Apporter votre soutien aux victimes de la fuite de données de la dgfip et plus encore, à toutes les victimes de fraudes et usurpations d'identité liées aux fuites ? Votre silence est assourdissant... Des millions de français sont inquiets. Nous attendons le réarmement cyber de le France. En vous remerciant. Cybèrement vôtre, SaxX ¯\_(ツ)_/¯ #cyberattaques #cybersécurité #France

11870
SaxX ¯\_(ツ)_/¯ Wrld summary Aug 19

"N'importe qui aurait pu faire cette cyberattaque. Elle n'est absolument pas sophistiquée" Hier invité du débat de @28minutes sur @ARTEfr, j'ai voulu rappeler certains points très simples sans aucune animosité ou ressentiment... Hélas, on est très loin d'une cyberattaque sophistiquée ! Pour rappel, des milliers de comptes informatiques sont volés et revendus quotidiennement par lot pour quelques euros. En cybersecurité, il existe des solutions pour les détecter et révoquer ces comptes... parfois en amont... parfois en aval... Il y a aussi d'autres dispositifs pour limiter la casse de ce vols d'identifiants, la double authentification, les passkeys et autres otp physiques... Ça évite que même en tant de vol et usurpation de l'identité, on puisse se connecter au compte de la personne et donc avoir tous ces privilèges sur le système. D'ailleurs on parle bcp de l'agent du fisc qui a eu son compte volé mais absolument pas de cet autre tiers de confiance qui a aussi été piraté et qui avait un niveau de privilège "excessif". Pour le dire autrement, quelle est cette autre administration ou entreprise privée qui avait autant de droits sur le système de la DGFIP. Vous voulez que je vous dise, c'est la faute à pas de chance... enfin presque ! On aurait pu dans de nombreux piratages en France prévenir cela ! Je pointe aussi le manque ou l'absence de formation pour acculturer et accompagner les agents dans les administrations. Vous avez beau avoir le meilleur système si un utilisateur oublie de fermer la fenêtre ou clique sur un lien, et bien c'est la débandade ! Ce cybercriminel, avec le hasard, était finalement au bon endroit et au bon moment. La DGFIP n'a rien vu... Merci à 28Minutes pour ce débat quali et animé ! Extrait 👇🏾👇🏾👇🏾 #cybersécurité #cyberattaque #protectiondesdonnées

16380
Seb Wrld summary Aug 19

🔴 Facturation électronique : interrogée sur les millions de données que les entreprises transmettront à Bercy après les récentes fuites à la DGFiP. Amélie Verdier assure : « On est techniquement prêt » et précise que « toutes les plateformes agréées ont fait l’objet d’un audit de sécurité », tout en reconnaissant que « le risque zéro n’existe pas ». #FacturationÉlectronique #Données #Sécurité

15787
Verlaine Wrld summary Aug 19

Dans un pays normal quand un haut fonctionnaire a failli il démissionne, en France le ministre de l'Action et des Comptes publics, David Amiel, s'affiche sans aucune gêne avec la directrice générale de la DGFiP Amélie Verdier au lendemain du scandale des intrusions dans le système informatique des impôts... Honte à eux ! #Politique #France #Scandale

12107