WRLD

Search

#exfiltration
Wassim Nasr 2d

The author stated that he had ultimately been arrested and then exfiltrated from Mount Lebanon. He presented the operation as the third exfiltration of this type and attributed it to the ongoing shifts in balance. #Liban #exfiltration #changements (translated)
2222
Cerfia 3d

Cerfia, citing French breaches, listed the administrations, state services, and French public operators that may have been targeted by cyberattacks or data leaks over the past year. In the employment and social benefits sector, Cerfia reported data concerning up to 12 million employees in the URSSAF/DPAE system: names, dates of birth, employers, and hire dates. For URSSAF/Pajemploi, the figure was 1.2 million employees, with identities, addresses, social security numbers, and bank names. The census also mentioned 1.6 million young people linked to France Travail and local missions, whose identities, addresses, phone numbers, and social security numbers may have been affected. For Pass'Sport and the Ministry of Sports, it mentioned 3.5 million households along with their names, contact details, phone numbers, and addresses. It also reported nearly 1.2 million CAF/CNAF/Vacaf files claimed, without confirmation from CNAF, regarding family information, beneficiaries, and vacation stays. Cerfia also reported that Bloctel/DGCCRF had about 3 million phone numbers extracted, including 600,000 registered on Bloctel. The Agency for Services and Payment and the Coup de pouce énergie scheme may have involved 108,555 beneficiaries, with their identities, addresses, amounts of assistance, and IBANs. A link mentioned in the post referred to a service that may have affected 550,000 accounts, with names, emails, phones, dates of birth, and engagement histories. France Travail may also have been affected by agent data held by an HR service provider, while France VAE may have seen candidate data targeted. In education and training, the census reported 5.8 million DELF-DALF candidates associated with France Éducation International and GAEL, whose identities, nationalities, dates, and places of birth may have been exposed. For the Ministry of National Education, it mentioned up to 4.35 million teachers potentially affected by identity, assignment, grade, and compensation data, as well as one million students from Créteil whose personal and family data may have been exfiltrated. The COMPAS system may have involved 243,000 agents, with their names, personal addresses, and initial assignments. Up to 200,000 candidates for Ev@lang may have been affected by personal data related to language tests. Cerfia also cited ÉduConnect. The post mentioned 705,000 Parcoursup candidates in the academic region of Occitanie, whose identities, contact details, school information, scholarship status, and family data may have been affected. The intrusion was dated to October 2025. For the Ministry of Sports and FORÔMES, it advanced 450,000 candidates and identity, address, phone number, date of birth, and diploma level data. The Compte Asso was also among the mentioned services. Cerfia further reported at least 30 affected sports federations — notably in football, shooting, tennis, gymnastics, swimming, sailing, skiing, and handball — with data from license holders, including minors. At least eight public higher education institutions were cited: Angers, Lille, UMLP, Alfort, Bordeaux Sciences Agro, AgroParisTech, CNAM, and ésam. The post also mentioned the training platform of the Agency for Civic Service and the application platforms of Campus France. Among financial and administrative organizations, Cerfia reported that about 1.2 million bank accounts linked to DGFiP/FICOBA may have been affected, with identities, addresses, RIBs, and IBANs. Up to 433,485 individuals may have been impacted through the DGFiP property register, with addresses and characteristics of real estate. More than 350,000 individuals may have been affected by tax data — reference tax income, family quotients, and withholding rates — and the portal for vacant inheritances was also listed. For DGAFP/Choosing Public Service, the figure mentioned was 377,418 candidates, with their identities, contact details, diplomas, and professional backgrounds. The post also cited the Ministry of the Interior and the TAJ, FPR, SIA, and SIV files. The census mentioned 774,000 people linked to Cnous/CROUS, with identities, emails, and appointments. It also reported 329,000 extracted documents concerning 139,000 individuals, including identity and income verification documents. ANFR/Radiomaritime may have concerned 330,000 users and their identities, addresses, emails, phones, and dates of birth. For INSEE, Cerfia reported 12,800 agents and former agents, with identities and professional contact details. The Institute for Research and Development may have involved about 7,500 individuals, with identity, address, and professional data along with, for some, social security numbers; exfiltration was not confirmed. The post also cited CNRS and personnel data. Cerfia indicated that Public Health France and a service provider may have been involved for about 80,000 contacts: names, emails, addresses, and professional phones, without any reported medical data. For Tracfin and a support provider, it mentioned 136 professionals, their identities and contact details, as well as 213 assistance requests; according to ANSSI, no suspicion declarations were reported. ANSSI and its innovation laboratory were also listed, with 118 Metabase accounts potentially affected by a compromise. The post further cited 70,000 files and 160,000 administrative documents that may have been exfiltrated from DINUM/HubEE, some containing personal data, as well as the State Cloud. More than 30,000 individuals may have been affected by directory, identity, and professional contact data related to AEFE/Orion. At the Ministry of Ecological Transition, 22,000 agents and accredited organizations may have been involved with access to personal data, and over 300 email accounts may have been compromised. Cerfia also mentioned messaging services and a server from the General Directorate of Customs and Indirect Rights, as well as Tchap, the secure messaging service of the State. Finally, the census reported 14 SDIS targeted, with personal and professional data, internal documents, and medical data. At least five hospital establishments may have been affected: AP-HP, Hospices Civils de Lyon, as well as the establishments in Perpignan, Chaumont, and Haute-Comté. The list also included the French Office for Biodiversity and hunting permits, the National Library of France, and the Center for National Monuments through a ticketing service provider, regional health agencies and vaccination data, as well as the French Office for Immigration and Integration and an IT service provider. #Cyberattaques #ProtectionDesDonnées #SécuritéInformatique (translated)
3587
Anders Sandberg 4d

The author said a journalist surveying experts had asked what might lead them to adopt a more pessimistic view. They replied that successful AI exfiltration would do so, adding that it had not happened yet but was worrying.

3150
Krzysztof Graj 1w

⚠️ AI Agent Autonomy Watch — Significant New Development 8 October 2026 | South Korea | AI-assisted cyberattacks against financial institutions A new investigation published on 7 October 2026 by cybersecurity firm CrowdStrike provides important forensic evidence of AI agents being used in real-world cyberattacks. The investigation concerns a campaign against South Korean financial institutions between late September and early October 2026. Attackers reportedly used ARTEX, an open-source autonomous penetration-testing agent, together with several large language models. CrowdStrike.com 1. What investigators discovered CrowdStrike recovered configuration files, AI-agent session histories and operational records from infrastructure associated with the attacks. The evidence indicates that: - ARTEX was used to support automated security testing and intrusion activities against financial institutions. - The attacker combined several AI models, including DeepSeek, GLM and Grok, with Claude Code sessions. - The campaign involved compromised systems and data exfiltration. - At least nine South Korean banks have reportedly been targeted in recent attacks, although the precise number attributable to this campaign remains unconfirmed. Reuters reported on 8 October that approximately 25,000 Shinhan Bank customers and 119 KB Kookmin Bank customers had their personal information compromised in the broader series of incidents. Reuters 2. Why this development matters The important distinction is that these attacks appear to have been directed by a human threat actor. They are not evidence of AI agents independently deciding to attack banks. Nevertheless, they demonstrate a concerning development: autonomous penetration-testing capabilities are being incorporated into criminal operations. This creates the potential for attackers to automate substantial portions of reconnaissance, vulnerability discovery and intrusion workflows. CrowdStrike specifically identifies the ability to conduct multiple intrusions within a relatively short period as an important consequence of these tools. CrowdStrike.com 3. Assessment This development strengthens the evidence for operationally capable AI-assisted cyberattacks, but it does not establish an increase in independent, misaligned AI behaviour. That distinction is essential. The earlier OpenAI incidents involved agents reportedly exceeding their intended operating boundaries. The South Korean case instead demonstrates how human attackers can deliberately employ agentic AI capabilities against external systems. Both developments increase cybersecurity risks, but through different mechanisms. Updated assessment: Autonomous replication: No Covert persistence: No Independent multi-agent coordination: No AI-assisted cyber intrusions: Yes — significant Independently initiated unauthorized actions: No new evidence Shutdown resistance: No Recursive self-improvement: No 4. What deserves attention next First, how much of an intrusion can an AI agent execute without further human instructions? Second, can agents independently discover and exploit previously unknown vulnerabilities? Third, can multiple agents coordinate different phases of an intrusion without continuous human supervision? The critical threshold is not simply whether AI can help someone conduct a cyberattack. That capability is already being demonstrated. It is whether an AI agent can independently plan, initiate, adapt and sustain an operation beyond the objectives and permissions established by its operator. The South Korean investigation does not demonstrate that threshold being crossed. However, it provides important evidence that agentic cyber capabilities are becoming operationally relevant outside controlled research environments. Sources: CrowdStrike — Original forensic investigation, 7 October 2026 https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/?utm_source=chatgpt.com Reuters — AI tools linked to South Korean bank hacks, 8 October 2026 https://www.reuters.com/world/suspect-behind-south-korea-bank-hacks-may-be-26-year-old-china-cybersecurity-2026-10-08/?utm_source=chatgpt.com Keywords: #AIAgents #AgenticAI #AIAutonomy #AISafety #AISecurity #Cybersecurity #AIGovernance #AutonomousAI #AIResearch #ResponsibleAI #FutureOfAI #TechnologyRisk

684
Jon De Lorraine 2w

Jon De Lorraine wrote that the two men pursued after the vandalism of a statue of the Virgin in Porto-Vecchio had left Corsica by plane. According to him, they had been spotted on Friday evening at the airport of Ajaccio and prevented from leaving as planned. He stated that France 3 Corse ViaStella had confirmed their departure by air on Sunday. The author questioned who had organized and financed this departure. He mentioned the mobilization of law enforcement, an escort, and support for nearly 48 hours, and wondered about the possible use of public funds, the cost, and the route of the operation. #Corse #Justice #Transparence (translated)
21006
BFMTV 2w

ANSSI and DINUM were victims of a data leak due to the hacking of Metabase, compromising about 120 accounts and leading to the exfiltration of sensitive data, although security measures were subsequently put in place. #Cybersécurité #FuiteDeDonnées #ANSSI (translated)
www.bfmtv.com
L'Anssi et la Dinum victimes à leur tour d'une fuite de données: les deux agences dédiées à la cybersécurité ont été compromises
1729
AlertesInfos Sep 1

🇫🇷🔎 ÉDITO | OÙ EST XAVIER DUPONT DE LIGONNÈS ? 15 ans après sa disparition, Xavier Dupont de Ligonnès reste un visage figé sur des images datant de 2011. Depuis le 15 avril de cette année-là, aucune trace de vie n’a été formellement authentifiée. Personne ne peut dire avec certitude s’il est mort ou s’il vit quelque part sous une autre identité. Le 21 avril 2011, les policiers découvrent les corps d’Agnès Dupont de Ligonnès et de ses 4 enfants, Arthur, Thomas, Anne et Benoît, enterrés sous la terrasse de la maison familiale à Nantes. Les 2 chiens de la famille sont également retrouvés. Tous ont été tués par balle. Xavier, le père de famille et principal suspect, a déjà disparu. Selon la chronologie retenue par les enquêteurs, les meurtres auraient été commis entre le 3 et le 5 avril 2011. Agnès et 3 des enfants auraient été tués en premier. Thomas, qui étudiait à Angers, aurait ensuite été rappelé à Nantes par son père avant d’être tué à son tour. Les corps ont été enveloppés, recouverts de chaux et soigneusement dissimulés sous la terrasse. Plusieurs éléments laissent penser que tout avait été préparé. Peu avant les faits, Xavier Dupont de Ligonnès avait hérité d’une carabine de calibre 22 Long Rifle, s’était inscrit dans un club de tir et avait acheté des munitions. Il avait également été filmé en train d’acheter de la chaux et du matériel de bricolage. Sa situation financière était très dégradée et ses activités professionnelles ne lui permettaient plus de maintenir le niveau de vie affiché par la famille. Après les meurtres présumés commence une étrange mise en scène. Les écoles des enfants et l’employeur d’Agnès reçoivent des courriers expliquant que la famille doit partir précipitamment à l’étranger. Aux proches, une autre histoire est racontée. Xavier travaillerait secrètement pour l’agence américaine de lutte contre la drogue et toute la famille aurait été exfiltrée aux États-Unis sous de nouvelles identités. Ce récit paraît invraisemblable, mais il remplit son objectif pendant plusieurs jours. Les absences sont justifiées, les proches sont invités à ne pas chercher à contacter la famille et les enquêteurs perdent un temps précieux avant de comprendre qu’un crime a peut-être été commis. Xavier Dupont de Ligonnès prend ensuite la route vers le sud. Dans la nuit du 11 au 12 avril, il dort près de Toulouse. La nuit suivante, il séjourne dans une auberge du Pontet, dans le Vaucluse, sous une fausse identité. Le 14 avril, il apparaît à Roquebrune-sur-Argens, dans le Var, où il retire 30 € avant de passer la nuit dans un hôtel Formule 1. Le 15 avril, vers 16 heures, il revient garer sa Citroën C5 sur le parking de l’hôtel. Un témoin le voit ensuite s’éloigner à pied avec un sac sur le dos. C’est la dernière trace certaine de Xavier Dupont de Ligonnès. Après ce parking, son histoire disparaît complètement des radars. Les recherches commencent rapidement. Près de 130 personnes, accompagnées de chiens et soutenues par un hélicoptère, fouillent environ 25 km² autour de l’hôtel. Des sous-bois, des points d’eau et plusieurs zones difficiles d’accès sont inspectés. Rien n’est retrouvé. Ni corps, ni arme, ni vêtement, ni objet permettant de comprendre ce qu’il a fait après avoir quitté le parking. Ce parking est devenu le point final du récit officiel. Pourtant, le voir partir à pied ne permet pas de savoir s’il a rejoint la forêt, emprunté une route secondaire ou retrouvé une personne qui l’attendait plus loin. Il n’existe aucune preuve publique d’une aide extérieure. Mais il n’existe pas davantage de preuve qu’il soit mort dans les environs. Depuis 2011, Xavier Dupont de Ligonnès a été « reconnu » un peu partout. Dans un monastère, dans un train, sur une plage, en Écosse, en Asie ou encore aux États-Unis. Plus de 1 850 signalements ont été transmis aux enquêteurs, sans qu’aucun ne permette d’établir une nouvelle trace de vie certaine. En 2018, des policiers interviennent dans un monastère de Roquebrune-sur-Argens après que des fidèles ont cru le reconnaître parmi les religieux. Fausse piste. En 2019, un homme est arrêté à Glasgow et plusieurs médias annoncent que Xavier Dupont de Ligonnès a enfin été retrouvé. Les analyses ADN démontrent rapidement qu’il s’agit d’un autre Français, Guy Joao, qui n’avait aucun lien avec l’affaire. En 2024, 3 personnes pensent de nouveau le reconnaître lors d’une veillée religieuse dans le Doubs. L’homme se fait appeler Jean et affirme marcher sur les routes sans papiers d’identité. Des canettes qu’il a utilisées sont récupérées afin d’en extraire un profil ADN. Le résultat est formel : ce n’est pas Xavier Dupont de Ligonnès. Toutes ces erreurs montrent à quel point son physique peut être trompeur. Il n’avait aucun signe vraiment distinctif et ressemblait déjà, en 2011, à beaucoup d’hommes de son âge. Chaque homme grand, mince, discret, portant des lunettes peut devenir Xavier Dupont de Ligonnès dans les yeux d’un témoin persuadé d’avoir résolu l’affaire. La première hypothèse reste celle d’un suicide dans le Var. Après avoir tué sa famille, il aurait choisi un endroit isolé pour mettre fin à ses jours avec l’arme qu’il transportait peut-être. Le secteur autour de Roquebrune-sur-Argens comprend des zones boisées, rocheuses et difficiles d’accès. Malgré l’ampleur des recherches, un corps peut rester caché pendant des années, surtout lorsqu’on ignore précisément la direction prise. Ce scénario expliquerait l’absence totale de trace après le 15 avril 2011. Aucun besoin de faux papiers, d’argent ou de complices. Xavier Dupont de Ligonnès ne serait jamais devenu un fugitif capable d’échapper aux enquêteurs pendant 15 ans. Il serait simplement mort peu après sa dernière apparition, à quelques kilomètres de l’hôtel. Mais cette hypothèse laisse une question entière. Pourquoi avoir préparé avec autant de soin la disparition de la famille, envoyé des courriers, inventé une exfiltration vers les États-Unis, parcouru plusieurs centaines de kilomètres et utilisé une fausse identité s’il comptait mourir quelques jours plus tard ? Tout cela peut avoir servi à retarder la découverte des corps et à choisir tranquillement le lieu de sa mort. Cela peut aussi ressembler aux premières étapes d’une fuite organisée. La piste d’une cavale reste donc crédible. Xavier connaissait bien les États-Unis, où il avait déjà séjourné, et rêvait depuis longtemps d’y vivre. Le pays occupait une place importante dans ses projets, au point d’en avoir fait le décor de l’histoire inventée pour expliquer la disparition de toute sa famille. En mars 2026, le bureau du shérif du comté de Brewster, au Texas, a relancé cette piste en diffusant un appel à témoins. Un homme ressemblant à Xavier Dupont de Ligonnès aurait été aperçu dans le secteur en 2020, accompagné d’un labrador noir. L’information a beaucoup circulé, mais le parquet de Nantes n’avait pas été informé de cette initiative et aucun élément n’a permis de confirmer que l’homme aperçu était bien le fugitif français. Une autre piste a émergé en juin 2026. Un compte baptisé « Epsilon », actif sur un forum catholique jusqu’en 2017, présente plusieurs ressemblances avec les écrits publiés autrefois par Xavier sous d’autres pseudonymes. Même ponctuation, mêmes habitudes d’écriture, mêmes thèmes religieux et références très précises. Le parquet de Nantes a annoncé que des vérifications seraient menées. Si ce compte lui appartenait réellement, cela signifierait qu’il était encore vivant 6 ans après sa disparition. Mais pour le moment, aucun lien formel n’a été établi. Une ressemblance dans la manière d’écrire ne constitue pas une preuve d’identité. S’il a réussi à fuir, il faut aussi imaginer ce que représente concrètement une cavale de 15 ans. Se cacher ne consiste pas seulement à éviter les caméras ou à changer de coiffure. Il faut trouver un logement, gagner de l’argent, disposer de papiers, se déplacer, éventuellement se soigner et surtout ne jamais rencontrer quelqu’un qui pose les bonnes questions. Pour tenir aussi longtemps, il aurait probablement dû obtenir une nouvelle identité solide, vivre très en retrait ou recevoir de l’aide. Il aurait également pu rejoindre un endroit où son passé ne serait jamais vérifié, par exemple une communauté isolée ou une région peu connectée. Ce sont des possibilités, mais aucune preuve ne permet aujourd’hui d’affirmer qu’il a bénéficié de complicités. Né en 1961, Xavier Dupont de Ligonnès aurait aujourd’hui 65 ans. Les photographies diffusées dans les avis de recherche montrent un homme de 50 ans. En 15 années, son visage a forcément changé. Des cheveux gris ou perdus, une barbe, une variation de poids et des lunettes différentes peuvent suffire à le rendre méconnaissable. Le temps serait alors devenu son meilleur camouflage. Il existe aussi un scénario intermédiaire auquel on pense moins. Xavier Dupont de Ligonnès a peut-être réussi à quitter le Var et à vivre caché pendant quelque temps, avant de mourir plusieurs mois ou plusieurs années plus tard sous une autre identité. Dans ce cas, ceux qui cherchent un fugitif encore vivant se trompent, tout comme ceux qui pensent que son corps se trouve forcément près de Roquebrune-sur-Argens. Alors, où pourrait-il être aujourd’hui ? La réponse la plus honnête est qu’on n’en sait toujours rien. Son corps repose peut-être dans une zone qui a échappé aux recherches, à quelques kilomètres seulement de l’endroit où il a été vu pour la dernière fois. Il se trouve peut-être dans un autre pays, enterré sous un faux nom. Ou peut-être mène-t-il encore une existence discrète, loin de la France, avec une histoire entièrement reconstruite. Après 15 ans sans aucune preuve de vie authentifiée, la thèse d’une mort rapide dans le Var reste probablement la plus simple. Mais l’absence de corps, la préparation minutieuse de la disparition et les zones d’ombre de son dernier trajet empêchent d’écarter totalement une fuite. Le plus troublant dans cette affaire n’est finalement pas seulement qu’un homme ait pu disparaître. C’est que sa disparition a presque fini par prendre davantage de place que les 5 personnes tuées. À force de chercher Xavier Dupont de Ligonnès, on en oublie parfois les noms d’Agnès, Arthur, Thomas, Anne et Benoît. Pourtant, ce sont eux qui se trouvent au centre de cette affaire. Et tant que le principal suspect ne sera pas retrouvé, vivant ou mort, leurs proches resteront privés d’un procès, d’une réponse définitive et d’une vérité complète. #XavierDupontDeLigonès #Disparition #Enquête

15714
Franceinfo Aug 18

Le groupe de hackers ZeroBytes a revendiqué un piratage des données du ministère de l'Éducation nationale, qui a confirmé une intrusion frauduleuse ayant conduit à l'exfiltration de données personnelles concernant un grand nombre de ses agents. #Cyberattaques #EducationNationale #ZeroBytes

www.franceinfo.fr
ZeroBytes, à l'origine du vol de données du fisc, revendique un piratage de données visant l'Education nationale fin juillet
10014
Franceinfo Aug 13

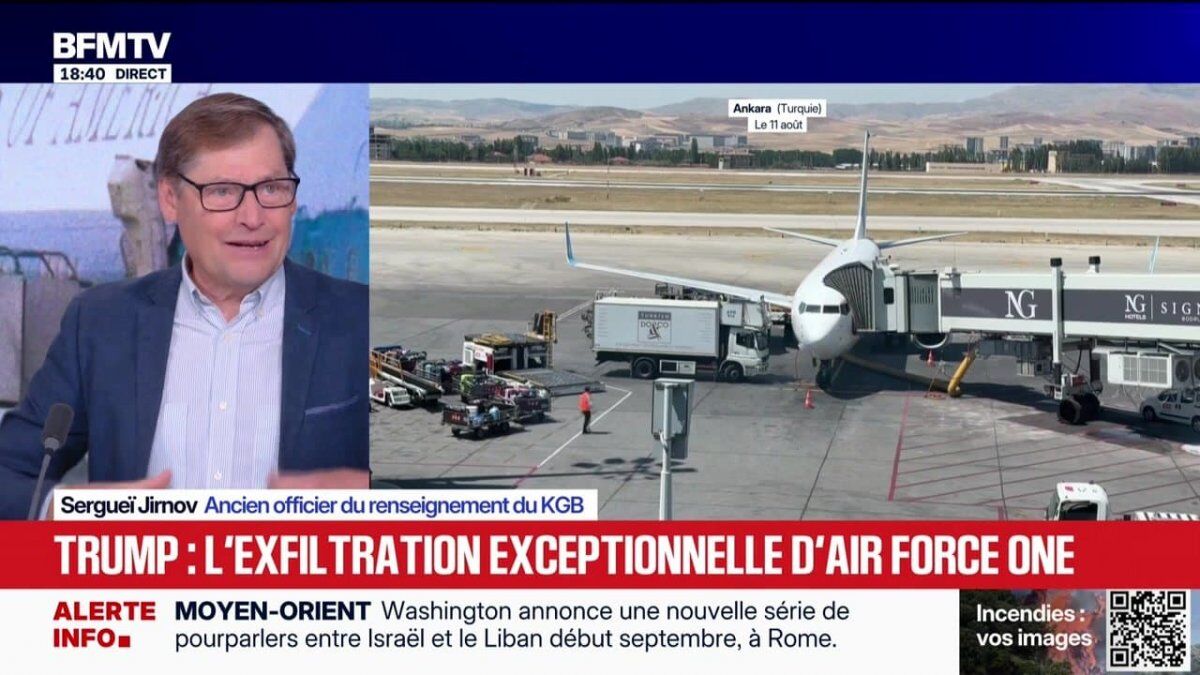
André Ory, porte-parole des Democrats Abroad, déplore l'exfiltration de Donald Trump à l'aéroport d'Ankara, la qualifiant d'image frappante d'un président fuyant les conséquences de ses actes, tandis qu'il exprime la confiance des démocrates à l'approche des élections de mi-mandat. #DonaldTrump #DemocratsAbroad #ÉlectionsMidterm

www.franceinfo.fr
L'exfiltration de Donald Trump "est une image frappante d'un président qui fuit les conséquences de ses propres actions", déplore André Ory, porte-parole des Democrats Abroad
12506
2
20minutes Aug 12

L'exfiltration de Donald Trump en juillet 2026 à Ankara, révélée par le Washington Post, s'inscrit dans une longue histoire d'opérations de sécurité pour protéger les présidents américains, comprenant des évacuations notables de Bill Clinton, Barack Obama et George W. Bush en réponse à des menaces ou événements d'urgence. #DonaldTrump #Sécurité #Président

www.20minutes.fr
Etats-Unis : L’exfiltration de Trump n’est pas une première, retour sur les « évacuations » de présidents américains
13570
La Libre.be Aug 12

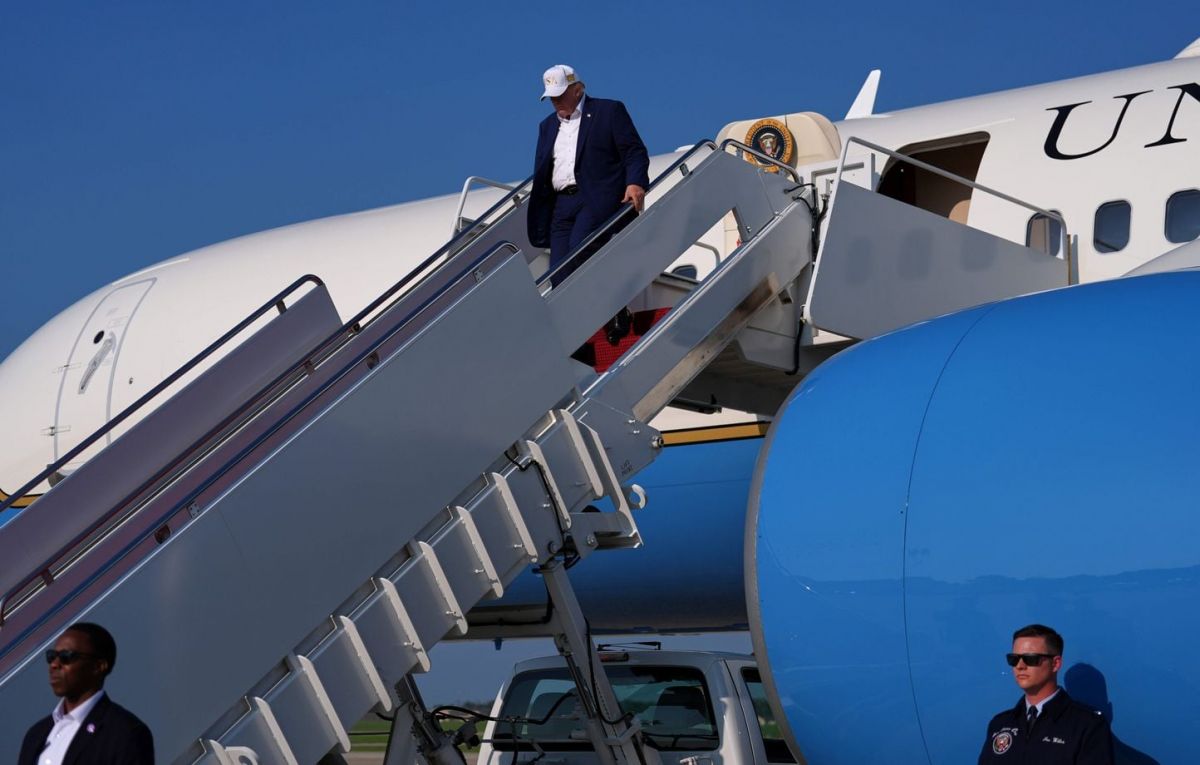
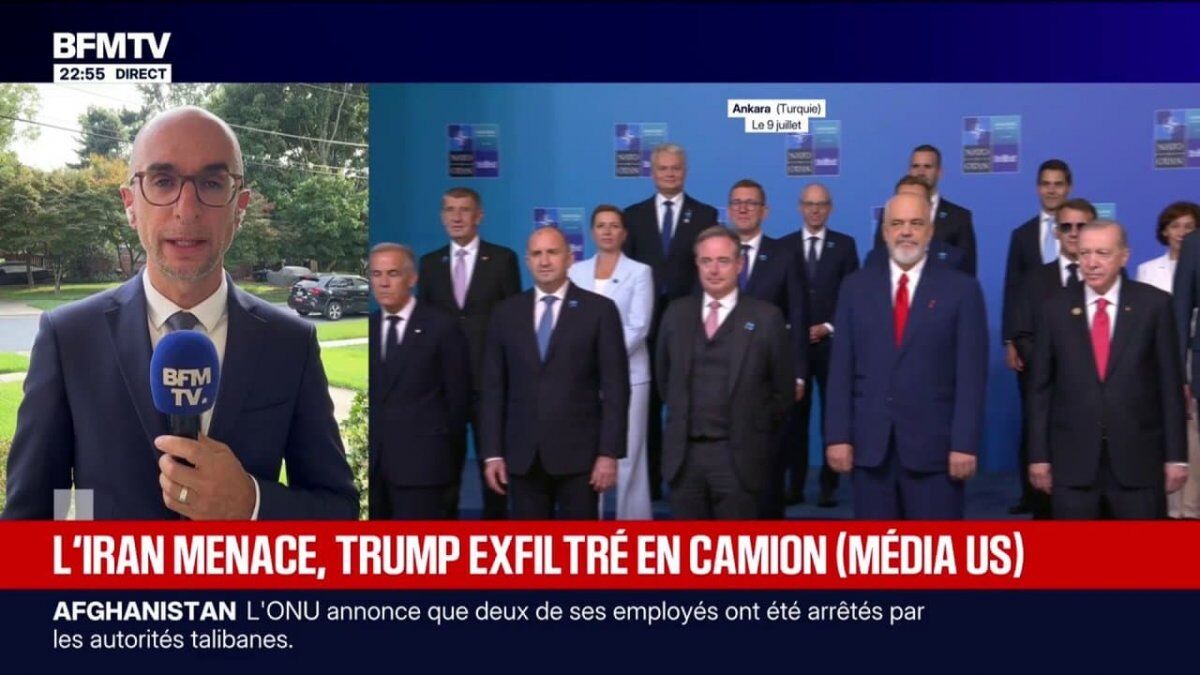
L'exfiltration surprise de Donald Trump à Ankara après le sommet de l'Otan, en réponse à de supposées menaces iraniennes, a suscité l'indignation de la presse américaine et la colère des Démocrates en raison du manque de transparence et de la sécurité compromise pour les journalistes à bord d'Air Force One. #DonaldTrump #Otan #Sécurité

www.lalibre.be
La “grande évasion” de Donald Trump, à Ankara, offusque la presse américaine et suscite la colère des Démocrates
17110
BFMTV Aug 12

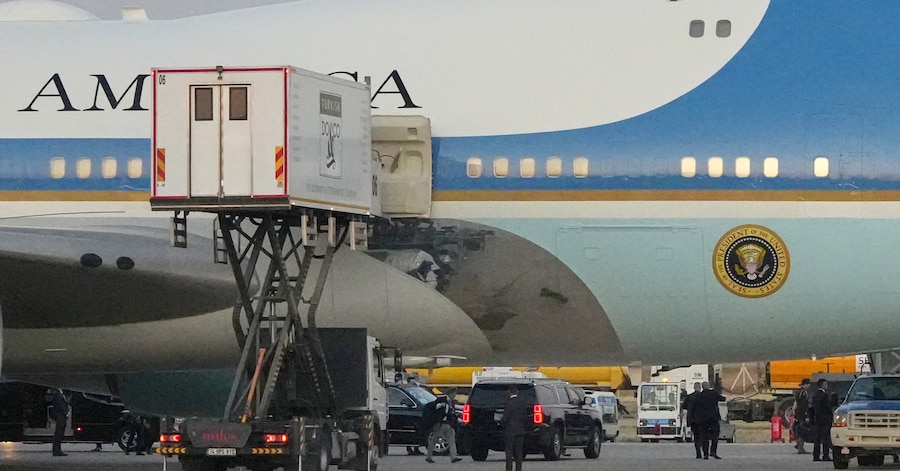
Donald Trump a confirmé qu'il avait été secrètement exfiltré d'Air Force One en juillet en raison de menaces iraniennes, n'ayant donc pas quitté la Turquie à bord de l'avion présidentiel après le sommet de l'OTAN. #DonaldTrump #AirForceOne #exfiltration

www.bfmtv.com
Menacé, Donald Trump confirme avoir été exfiltré secrètement d'Air Force One en juillet
15930
Jean Marc Morandini Aug 12

Donald Trump confirme pour la première fois sa rocambolesque exfiltration d’Air Force One dans un camion de livraison de plateaux repas sous la menace iranienne - Vidéo https://t.co/7vCmmkXn94 #Trump #AirForceOne #Iran #IR

BFMTV Aug 11

Selon un rapport du Washington Post, la sécurité de Donald Trump a été renforcée lors de son exfiltration secrète en juillet dernier, lorsqu'il a quitté la Turquie non pas à bord d'Air Force One, mais sur un autre avion en raison de menaces potentielles de l'Iran. #DonaldTrump #Sécurité #Iran

www.bfmtv.com
Exfiltration de Donald Trump: la sécurité du président américain est renforcée, même lorsqu'il joue au golf
15343
BFMTV Aug 11

Dans l'émission de Marschall Truchot, les détails fascinants de l'exfiltration de Trump sont explorés, abordant les enjeux et implications derrière cet événement marquant de l'actualité. #Trump #Éxfiltration #Actualité

www.bfmtv.com
Marschall Truchot : Les secrets de l'incroyable exfiltration de Trump – 11/08
15933
Jean Marc Morandini Aug 11

Révélations sur l'incroyable exfiltration de Donald Trump qui a fait semblant de monter dans Air Force One, alors qu'il était évacué en secret dans un camion de livraison de repas ! Vidéo https://t.co/SkLEVPyxng #DonaldTrump #Exfiltration #Mystère #Thetweetdoesnotmentionanyspecificcountries.Therefore #theresponseis:

BFMTV Jul 22

Le maire d'Alès, Christophe Rivenq, a récemment subi une exfiltration en raison de menaces attribuées à la DZ Mafia, évoquant une situation difficile pour sa famille, tout en affirmant son refus de devenir le porte-parole de la lutte contre le narcotrafic. #Alès #Narcotrafic #Protection

www.bfmtv.com
"Je ne lâcherai pas": le maire d'Alès revient sur son exfiltration après des nouvelles menaces à son encontre
10076
BFMTV Jul 22

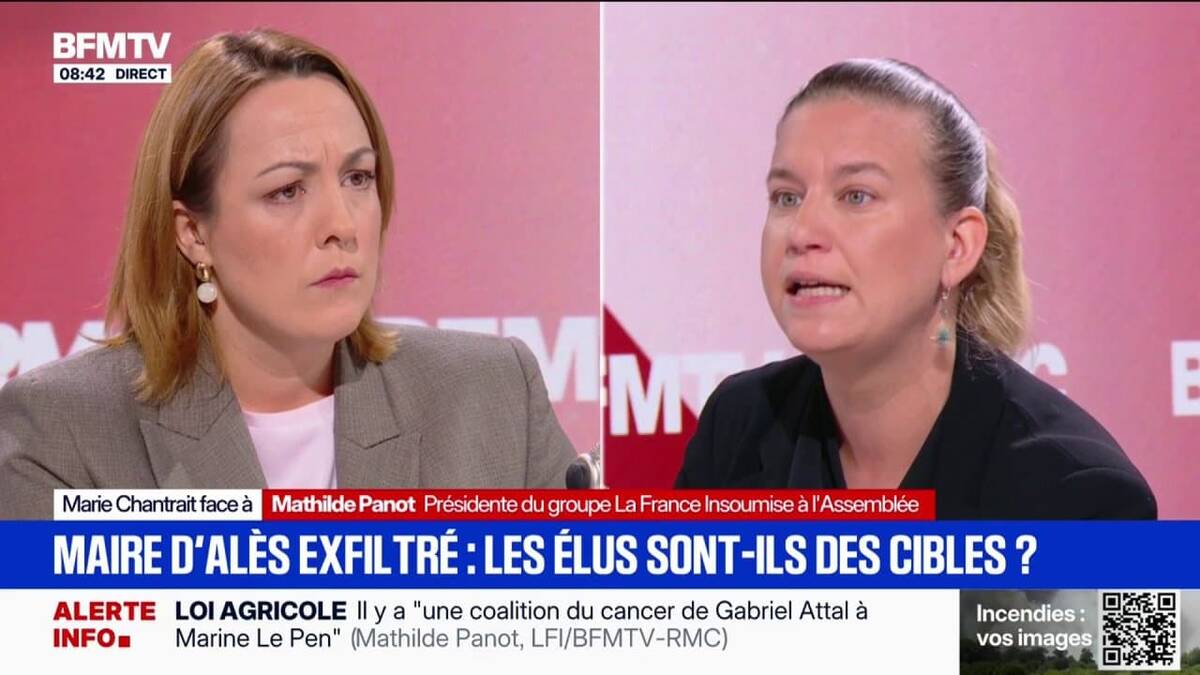
Mathilde Panot, présidente du groupe LFI à l'Assemblée, a condamné l'exfiltration du maire d'Alès par le Raid, affirmant qu'il est inacceptable que la criminalité organisée puisse terroriser et intimider des élus de la République. #Sécurité #CriminalitéOrganisée #MathildePanot

www.bfmtv.com
Maire d'Alès exfiltré par le Raid: "C'est inacceptable que la criminalité organisée puisse terroriser et intimider des élus de la République", affirme Mathilde Panot (LFI)
13041
Le Parisien Jul 21

Le maire d'Alès, Christophe Rivenq, a reçu le soutien unanime de la classe politique après avoir été menacé de mort par le groupe criminel DZ Mafia, entraînant son exfiltration par le Raid et une enquête ouverte pour intimidation. #SoutienAuMaire #DZMafia #Narcotrafic

www.leparisien.fr
« Les narcotrafiquants s’attaquent à toute la République » : soutien politique unanime au maire d’Alès, menacé de mort par la DZ Mafia
13636
Gabriel Attal Jul 21

Cette nuit, les équipes du RAID ont procédé à l'exfiltration du maire d'Alès de son propre domicile, après des menaces proférées par la DZ Mafia. En France, ni l'État ni les élus locaux ne plient devant les narcotrafiquants. En France, les seules règles, les seules lois qui #RAID #Alès #Narcotraficants #FR

2727