Starting October 1, peer-to-peer energy sharing will be introduced in Austria, allowing individuals and companies to sell self-generated electricity more easily and profitably without having to establish a renewable energy community. (translated)
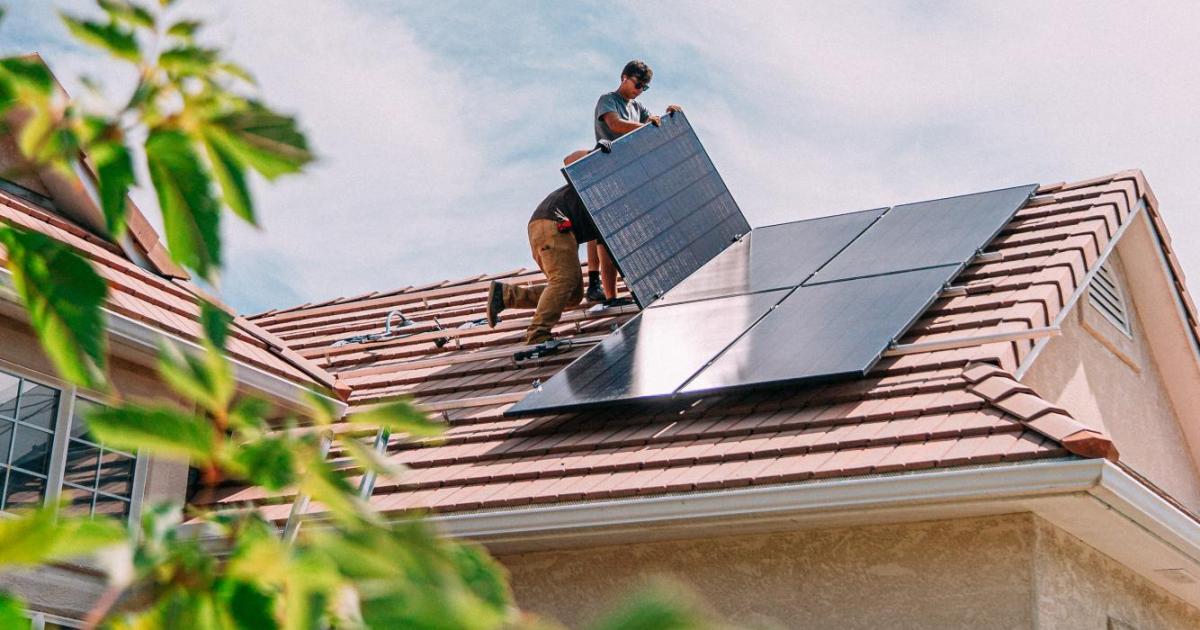
Starting October 1, peer-to-peer energy sharing will be introduced in Austria, allowing individuals and companies to sell self-generated electricity more easily and profitably without having to establish a renewable energy community. (translated)

Tänk nyval i Dalarna... Alla partier skyndar sig dit. En intesiv kampanj inleds. Bortglömda småorter får maximalt strålkastarljus. Alla partiledare drar någon story om att de alltid älskat Dalarna. Scandic Borlänge fullbokat och privatpersoner håvar in sjuka summor med Airbnb #Dalarna #Politik #Nyval
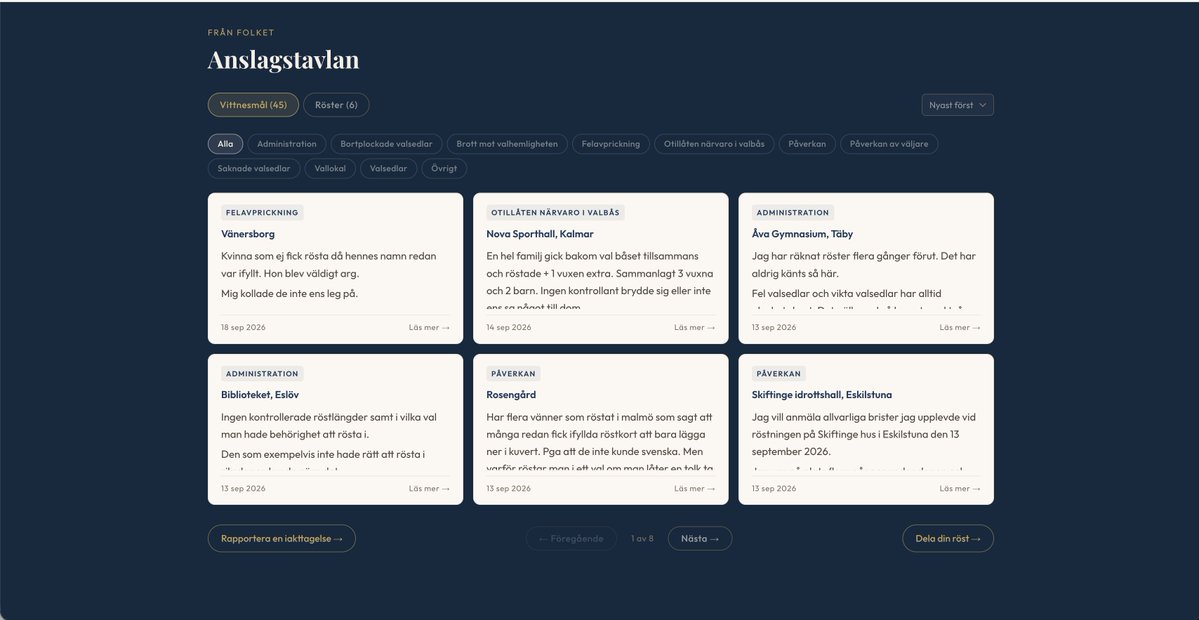
Vittnesmålen börjar strömma in. Stort tack för delandet av länken. Det är så mycket värre än man kan tro. Majoriteten av inrapporterade incidenter från privatpersoner handlar om påverkan vid vallokal, färdigkryssade valsedlar och saknade valsedlar. Läs mer på Anslagstavlan 👇🏻 https://t.co/Bt8lLAs7kX #votering #val2023 #demokrati
Experter rådger att privatpersoner bör skydda sin ekonomi genom att skapa buffertar och agera utifrån sin egen situation snarare än att reagera på marknadens osäkerhet, medan de nuvarande stigande räntorna och inflationen fortsätter att påverka finansmarknaderna. #Ekonomi #Räntor #Finansmarknader

Völlig organische Kampagne, die die Privatperson Nathusius spontan begonnen hat, aus Sorge um den Zustand ihrer Partei. Ja, bin fast sicher. https://t.co/V3jmdHx705 #Politik #Kampagne #Parteien
Artikeln beskriver fem betydande faror för den globala ekonomin på grund av stigande räntor, inklusive USA:s enorma statsskuld, pressade länder som Frankrike och Storbritannien, risker för högre inflation samt ökade lånekostnader för både företag och privatpersoner. #Räntor #Ekonomi #Statsskulder

Meghan und Harry zeigen sich überrascht über die klare Ablehnung des Buckingham-Palasts, ihren Status als Privatpersonen trotz ihrer Rückkehr nach Großbritannien beizubehalten. #MeghanUndHarry #KönigCharles #RoyalesFamilienleben
Annalena Baerbock, nach einem turbulenten Jahr als Präsidentin der UN-Generalversammlung, verkündet ihren Rückzug von der Weltbühne und erklärt, dass sie nun als Privatperson und Professorin an der Columbia-Universität in New York tätig sein wird. #Baerbock #UNGeneralversammlung #Privatperson
Annalena Baerbock verlässt nach turbulenten und umstrittenen Amtszeiten die UN-Weltbühne und kehrt als Privatperson zur Columbia-Universität zurück. #Baerbock #VereinteNationen #Außenpolitik

Dieses Video ist so unterirdisch und unangenehm, dass ich es kaum zu Ende schauen kann. Ich habe Ann-Kathrin Müller vom SPIEGEL hier wiederholt, auch hart kritisiert. Ich halte sie für eine voreingenommene Journalistin, die unfair im Umgang mit der AfD ist. Ich habe mich hier positioniert, als Antifa und SPIEGEL TV Privatpersonen in Schnellroda abfingen und abfilmten. Aber hier gilt Frau Müller, ganz ernsthaft, meine Solidarität. Diese aufdringliche, niveaulose und völlig jenseitige Belästigungsorgie ist wirklich etwas, was gar nicht geht und was man sofort ablegen sollte, wenn man als AfD ernstgenommen werden will. Das ist so bodenlos. #Politik #Medien #Meinungsfreiheit
König Charles hat in einem offiziellen Schreiben klargemacht, dass Harry und Meghan als Privatpersonen ohne offizielle königliche Pflichten betrachtet werden und ihre Titel nicht mehr verwendet werden. #HarryundMeghan #KönigCharles #Royals
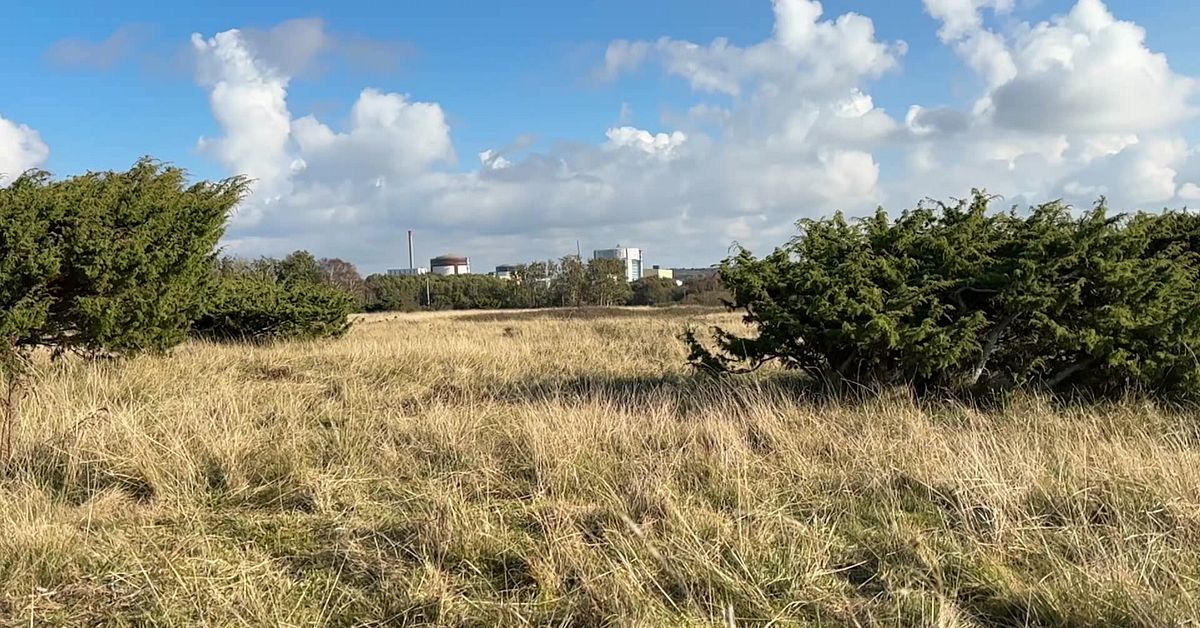
Regeringen har beslutat att delar av Biskopshagens naturreservat kan upphävas för att möjliggöra byggandet av ny kärnkraft vid Ringhals, trots motstånd från flera intresseföreningar och privatpersoner. #Biskopshagen #Kärnkraft #Naturreservat

‼️ Aicinu Finanšu ministriju steidzami mainīt normatīvos aktus, lai pēc dabas stihijām pašvaldības drīkstētu bez atlīdzības nodot iedzīvotājiem pašvaldības zemē kritušos kokus. ❌ Šobrīd ir izveidojusies absurda situācija – iedzīvotāji ir gatavi paši aizbraukt, sazāģēt un aizvest vētrā nogāztu koku, tādā veidā palīdzot pašvaldībai ātrāk sakopt teritoriju, atjaunot elektroapgādi un transporta kustību, bet normatīvo aktu regulējums to neļauj. Tā vietā pašvaldībai šī koksne ir jāuzskaita kā manta, jāorganizē tās atsavināšana un jāievēro virkne procedūru, lai gan daudzos gadījumos koka novākšana pašvaldībai izmaksā vairāk, nekā no tā realizācijas vispār iespējams iegūt. ❗ Rosinu noteikt, ka pēc vētras, plūdiem, ugunsgrēka vai citas dabas stihijas publiska persona var bez atlīdzības nodot privātpersonām personīgai lietošanai tās teritorijā radušos koksni, zarus un citus augu izcelsmes atlikumus, ja šī manta nav saimnieciski lietderīgi realizējama vai tās realizācijas izmaksas pārsniedz iespējamos ieņēmumus. 📝 Šāds regulējums ne tikai palīdzētu ātrāk likvidēt dabas stihiju sekas, bet arī samazinātu pašvaldību izdevumus, sniegtu praktisku atbalstu mājsaimniecībām un novērstu situācijas, kad vētras radītā koksne tiek nevajadzīgi izšķērdēta. #finanses #vides aizsardzība #sabiedrības interesi
Augstākās tiesas spriedums nosaka, ka Valsts ieņēmumu dienests (VID) nedrīkst vākt datus par privātpersonām bez audita uzsākšanas, tādējādi ierobežojot valsts varas iejaukšanos privātajā dzīvē. #privātums #nodokļi #tiesa

Tiem, kuri domā uzkrāt nākamajai reizei degvielas rezerves ģeneratoriem, jāatceras, ka jāsaglabā degvielas iegādes dokumenti (privātpersonām bez dokumentiem var pārvadāt tikai līdz 40 litriem un glabāt savām vajadzībām līdz 80 litriem), citādi vētras vietā atdrāzīsies VID un VUGD :) Un ja vēlaties uzglabāt vairāk par 40 litriem degvielas (pat ja jums ir pirkuma čeki), to nedrīkst darīt garāžā. Šādiem mērķiem ir jāizmanto citas saimniecības ēkas vai speciāli pielāgotas tvertnes, kurām ir pavisam citas ugunsdrošības prasības. Ministru kabineta 2005. gada 30. augusta noteikumi Nr. 662 "Akcīzes preču aprites kārtība", 190. punkts. https://t.co/V6MaQb3H1K Ministru kabineta 2016. gada 19. aprīļa noteikumi Nr. 238 "Ugunsdrošības noteikumi", 490. punkts. https://t.co/nyHwNiFtLd #degviela #ugunsdrošība #likumi
IT-Expert Siegfried Hafner erklärt, wie Hacker durch Trojaner und gezielte Angriffe auf Systeme von Firmen und Privatpersonen Daten stehlen und Lösegeldforderungen stellen, wobei oft auch KI eingesetzt wird und die Verhandlungen über Entschlüsselung und Rückzahlung komplexe Unsicherheiten mit sich bringen. #CyberCrime #Hackerangriffe #ITExpertise

🚨 CSDD KIBERUZBRUKUMS — NOLAIDĪBA, KURAI IR REĀLAS SEKAS VALSTS DROŠĪBAI Šodien par @CSDD_LV kiberuzbrukumu, tā sekām un to, kas tagad ir jādara. CSDD padome un valde ir atlaistas. Vietā tiks iecelta pagaidu vadība, paralēli nekavējoties sākot konkursus uz pastāvīgo valdi un padomi. 🔴 KAS NOTIKA? ➖️ 8. augustā ap plkst. 3:00 naktī, no piektdienas uz sestdienu, uzbrucējs ielauzās CSDD sistēmā. ➖️ Ielaušanās notika, izmantojot CSDD MEDICAL platformu, kuru aptuveni 200 ārstu izmanto medicīnisko izziņu ievadīšanai transportlīdzekļu vadītājiem. ➖️ Uzbrucējs pa sistēmu netraucēti darbojās sestdien un svētdien. ➖️ Svētdienas vakarā notika apjomīga datu lejupielāde. ➖️ CSDD par aizdomīgām darbībām uzzināja tikai pirmdien. ➖️ Trešdien tika konstatēts, ka notikusi datu zādzība. ➖️ Premjers par notikušo tika informēts tikai trešdien plkst. 17:00. ❗ KĀ TAS VISPĀR BIJA IESPĒJAMS? CSDD bija jābūt drošai daudzfaktoru autentifikācijai. Taču CSDD MEDICAL piekļuve bija iespējama tikai ar parastu lietotājvārdu un paroli. CSDD bija visas iespējas ieviest augstākā līmeņa kiberdrošību: 💶 bija finanšu resursi; 💻 bija IT kapacitāte; 🧠 bija zināšanas un speciālisti. Taču pašpārliecinātība, nolaidība un arogance pret kiberdrošības riskiem ir novedusi pie vienas no nopietnākajām valsts rīcībā esošo datu noplūdēm. Tas apdraud ne tikai cilvēku privātumu, bet arī iedzīvotāju, uzņēmumu un valsts drošību. 📂 KĀDI DATI IR NOPLŪDUŠI? Runa ir par ļoti lielu datu apjomu: ➖️ aptuveni 1,3 miljonu privātpersonu dati; ➖️ aptuveni 200 000 uzņēmumu dati; ➖️ maksājumu informācija par periodu no 2008. līdz 2026. gadam; ➖️ vārds, uzvārds vai uzņēmuma nosaukums; ➖️ personas kods vai uzņēmuma reģistrācijas numurs; ➖️ deklarētā adrese; ➖️ transportlīdzekļa valsts reģistrācijas numurs. Man nav saprotams, kāpēc CSDD vispār bija nepieciešams savos serveros glabāt maksājumu datus kopš 2008. gada, ja normatīvie akti šādu glabāšanu neprasa. 🛡️ BRĪDINĀJUMI BIJA. TOS NEIZMANTOJA. CSDD bija līgums ar TET par serveru un pieslēguma kiberdrošību, bet ne par pašas CSDD lietotnes un programmatūras aizsardzību. Vēl vairāk. https://t.co/Y2dCsXsES5 jau no 2026.g. janvāra līdz aprīlim bija piedāvājis uzstādīt savus sensorus, kas automātiski identificē aizdomīgas anomālijas tīklā. CERT pasākums ir bez maksas. CSDD no tā atteicās. ⚖️ Par iespējamu nolaidību vai ļaunprātību ir iesniegts iesniegums prokuratūrā. Tiesībsargājošajām iestādēm tagad ir jānoskaidro katras amatpersonas atbildība. ✅ KO DARĀM TĀLĀK? Esmu izdevis premjera rezolūciju ar 12 konkrētiem uzdevumiem ministrijām un valsts iestādēm. Galvenie: ➖️ CSDD jāinformē katrs ietekmētais cilvēks un uzņēmums, norādot, kādi konkrēti dati ir noplūduši. ➖️ https://t.co/Y2dCsXsES5 sensoriem jābūt obligāti uzstādītiem visās kritiski svarīgajās valsts sistēmās, lai anomālijas tiktu identificētas savlaicīgi, nevis vairākas dienas pēc ielaušanās. ➖️ Visām kritiskās infrastruktūras un sensitīvu datu iestādēm jāveic pilna mēroga ielaušanās simulācijas jeb penetration testi, lai reāli pārbaudītu sistēmu noturību un atrastu vājās vietas pirms to izdara uzbrucējs. ➖️ Uzdots izvērtēt iespēju ierobežot brīvi pieejamo e-CSDD transportlīdzekļu numurzīmju pārbaudes rīku. ➖️ Uzdots izvērtēt, cik ātri valsts sistēmās iespējams atteikties no personas koda izmantošanas kā lietotājvārda, pārejot uz drošāku identifikācijas risinājumu. ➖️ https://t.co/Y2dCsXsES5 ir iesniedzis sarakstu ar citām valsts iestādēm, kuras līdzīgi atteikušās no piedāvātajiem kiberdrošības pasākumiem. Nākamnedēļ iesim šim sarakstam cauri. Un jautājumi būs nepatīkami. ⚠️ DAUDZ LIELĀKS VALSTS DROŠĪBAS RISKS - amatpersonu deklarācijas Atsevišķi šie dati jau ir sensitīvi. Bet kombinācijā ar citām publiski pieejamām valsts datubāzēm tie kļūst par ļoti efektīvu profilēšanas instrumentu. Amatpersonu deklarāciju informācija VID sistēmā šobrīd ir brīvi caurlūkojama bez lietotāja identificēšanas. Mākslīgā intelekta laikmetā milzīgu datu apjomu apkopošana, strukturēšana un savienošana aizņem nevis mēnešus, bet minūtes. Tas nozīmē, ka šādus datus var sistemātiski vākt un regulāri atjaunot arī Krievijas, Baltkrievijas, Ziemeļkorejas vai citu valstu dienesti. Savienojot CSDD nozagtos datus ar publiski pieejamām deklarācijām un citām datubāzēm, iespējams profilēt: 👮 policistus; 🪖 karavīrus; 🛂 robežsargus; 🕵️ drošības dienestu darbiniekus; 🏛️ amatpersonas un viņu ģimenes. Tas jau ir nacionālās drošības jautājums. Deklarācijām ir jāpaliek sabiedrībai pieejamām, bet es neredzu pamatojumu tam, kāpēc tās būtu masveidā nokopējamas anonīmi. Risinājums var būt ļoti vienkāršs — informācija paliek publiska, bet piekļuve notiek pēc autentificēšanās, piemēram, ar savu profilu https://t.co/2abj1S4l9U. 🌲 UN VĒL NEESMU AIZMIRSIS @valstsmezi KIBERUZBRUKUMU No zemkopības ministra @ArmandsKrauze sagaidu konkrētu atbildi: kurš Latvijas valsts mežos bija atbildīgs par serveru programmatūras sistemātisku neatjaunināšanu, kas ļāva uzbrucējam izmantot ievainojamības? Nākamnedēļ vēlos uz galda: ➖️ atbildīgās amatpersonas vārdu un uzvārdu; ➖️ skaidrojumu, kā tas tika pieļauts; ➖️ informāciju, kādas sekas un atbildība tam sekos. 🇱🇻 MĒS NEDZĪVOJAM MIERA LAIKA DIGITĀLAJĀ VIDĒ Latvija dzīvo pastāvīga hibrīdapdraudējuma apstākļos. Mums blakus atrodas agresorvalstis, kas izmanto visas iespējamās metodes pret mūsu valsti. Vienlaikus mākslīgais intelekts ir padarījis kiberuzbrukumu sagatavošanu, automatizēšanu un datu apstrādi daudz vienkāršāku. Tāpēc attieksme — “gan jau ar mums nekas nenotiks” — valsts pārvaldē vairs nav pieļaujama. Kiberdrošība nav IT nodaļas tehnisks jautājums. Tā ir valsts drošība. ❓ UN MAN IR JAUTĀJUMI ARĪ PAR NKC NACIONĀLO KIBERDROŠĪBAS CENTRU Man interesē, kā var būt tā, ka Nacionālais kiberdrošības centrs, kura rīcībā 2025. gadā bija ap 20 miljoniem eiro, bet 2026. gadā jau ap 28 miljoniem eiro, nav spējis panākt būtiski augstāku valsts sistēmu noturību pret šādiem uzbrukumiem? Tas ir ļoti nopietns finansējums. Aptuveni puse no sabiedrisko televīzijas un radio mediju budžeta. Pie šāda finansējuma ir jābūt arī izmērāmam rezultātam: ✅ cik iestādes reāli pārbaudītas; ✅ cik ievainojamību novērstas; ✅ cik sistēmās ieviesta daudzfaktoru autentifikācija; ✅ cik iestādēm uzstādīti https://t.co/Y2dCsXsES5 sensori; ✅ cik veikti reāli kiberuzbrukumu simulācijas testi; ✅ un kurš atbild, ja zināmi riski gadiem paliek nenovērsti. Man ir jautājumi. Un es sagaidu ļoti konkrētas atbildes. Kiberdrošību nevar sakārtot ar prezentācijām, stratēģijām un atskaitēm. #Kiberdrošība #CSDD #DatuNoplūde
In Lettland kam es zu einem massiven Datendiebstahl, bei dem die persönlichen Informationen von 1,2 Millionen Privatpersonen und 200.000 Firmen entwendet wurden, was Besorgnis über die nationale Sicherheit und mögliche Betrugsversuche auslöste. #Datendiebstahl #Cybersicherheit #Lettland

Hacker haben bei einem Angriff auf die lettische Straßenverkehrsbehörde CSDD persönliche Daten von mehr als 1,2 Millionen Privatpersonen erbeutet, was Premier Kulbergs als Ausdruck von IT-Sicherheits-Infantilismus kritisiert und zu einer Untersuchung des Vorfalls aufgefordert hat. #Cyberangriff #Datensicherheit #Lettland

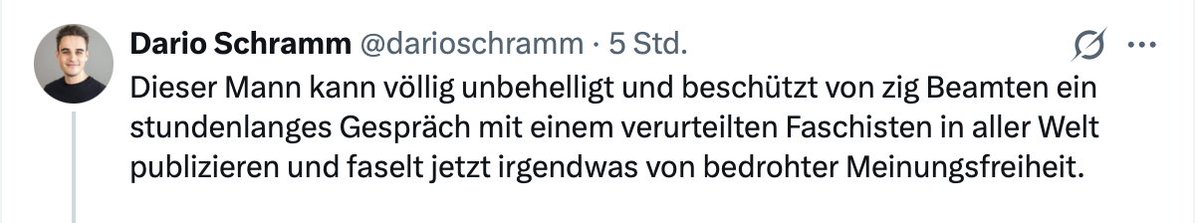
Dario Schramm hat Ärger mit @SprachPhilo, weil er hier behauptet hatte, dessen "ganzes Geschäftsmodell" basiere auf "falschen Anschuldigungen". Sehen wir uns daher einmal an, wie das Geschäftsmodell von Dario Schramm so funktioniert. Ausgangsfall ist eine olle Kamelle, die sich eigentlich herumgesprochen haben müßte: in Thüringen sollte eine Demo gegen Rechts stattfinden. Dabei sollten auch Schilder hochgehalten werden, auf denen @BjoernHoecke als "Faschist" bezeichnet wurde. Die Versammlungsbehörde erteilte die Auflage, dies zu unterlassen, da sie es bei summarischer Prüfung für nicht unwahrscheinlich hielt, daß hierdurch der Straftatbestand der Beleidigung erfüllt werde (§ 185 StGB). Die Veranstalter gingen im Wege einstweiligen Rechtsschutzes gegen die Auflage vor, und das Verwaltungsgericht gab ihnen Recht: die Meinungsfreiheit des GG reiche so weit, daß es im Rahmen einer politischen Kundgebung, in der politische Gegensätze besonders pointiert thematisiert werden sollen, sogar zulässig ist, Björn Höcke als "Faschisten" zu bezeichnen. Höcke selbst hatte mit dem Verfahren rein gar nichts zu tun, er wurde auch nicht angehört oder über das Verfahren auch nur unterrichtet. Dies war auch nicht erfoderlich. Denn es ging ja niemals darum, ob er "ein Faschist ist". Sondern ausschließlich um die Reichweite der Meinungsfreiheit bei politischen Kundgebungen. Dario Schramm macht daraus die Behauptung, Björn Höcke sei ein "verurteilter Faschist". Das dürfte ohne weiteres eine unwahre Tatsachenbehauptung sein, gegen die Björn Höcke auch einen Unterlassungsanspruch hat. Dabei kommt es nicht darauf an, daß es sich natürlich um einen Beschluß gehandelt hat und nicht um ein Urteil. Aber: wenn Björn Höcke am Verfahren niemals irgendwie beteiligt war, kann er auch nicht "verurteilt" worden sein! Wurde er ja nachweislich auch nicht. (Verwaltungsgerichte verurteilen übrigens niemals Privatpersonen, dafür sind andere Gerichte da). @RAHornemann Im übrigen insinuiert Dario Schramm, ein Gericht habe eine inhaltliche Prüfung vorgenommen, vielleicht gar eine Beweiserhebung durchgeführt, die irgendwie ergeben habe, Björn Höcke sei ein "Faschist". (Denn ohne jeden Beleg wird doch keiner "verurteilt"?). Kurzum: das ganze Geschäftsmodell von Dario Schramm scheint wohl aus Lug und Trug zu bestehen. #Meinungsfreiheit #Politik #Recht